La gestion des risques liés aux tiers (TPRM, pour third-party risk management) consiste à identifier, évaluer et maîtriser les risques qu'une organisation prend à travers ses fournisseurs externes. La plupart des guides sur le sujet visent les éditeurs de logiciels et les fournisseurs de données. Celui-ci se concentre sur les fournisseurs que la plupart des dispositifs oublient : consultants, prestataires IT, sociétés d'ingénierie et freelances. Pour eux, le risque ne se limite pas à une fuite de données : c'est une personne qui travaille dans vos systèmes, dans vos lignes hiérarchiques et dans votre périmètre de conformité.
Qu'est-ce que la gestion des risques liés aux tiers (TPRM) ?
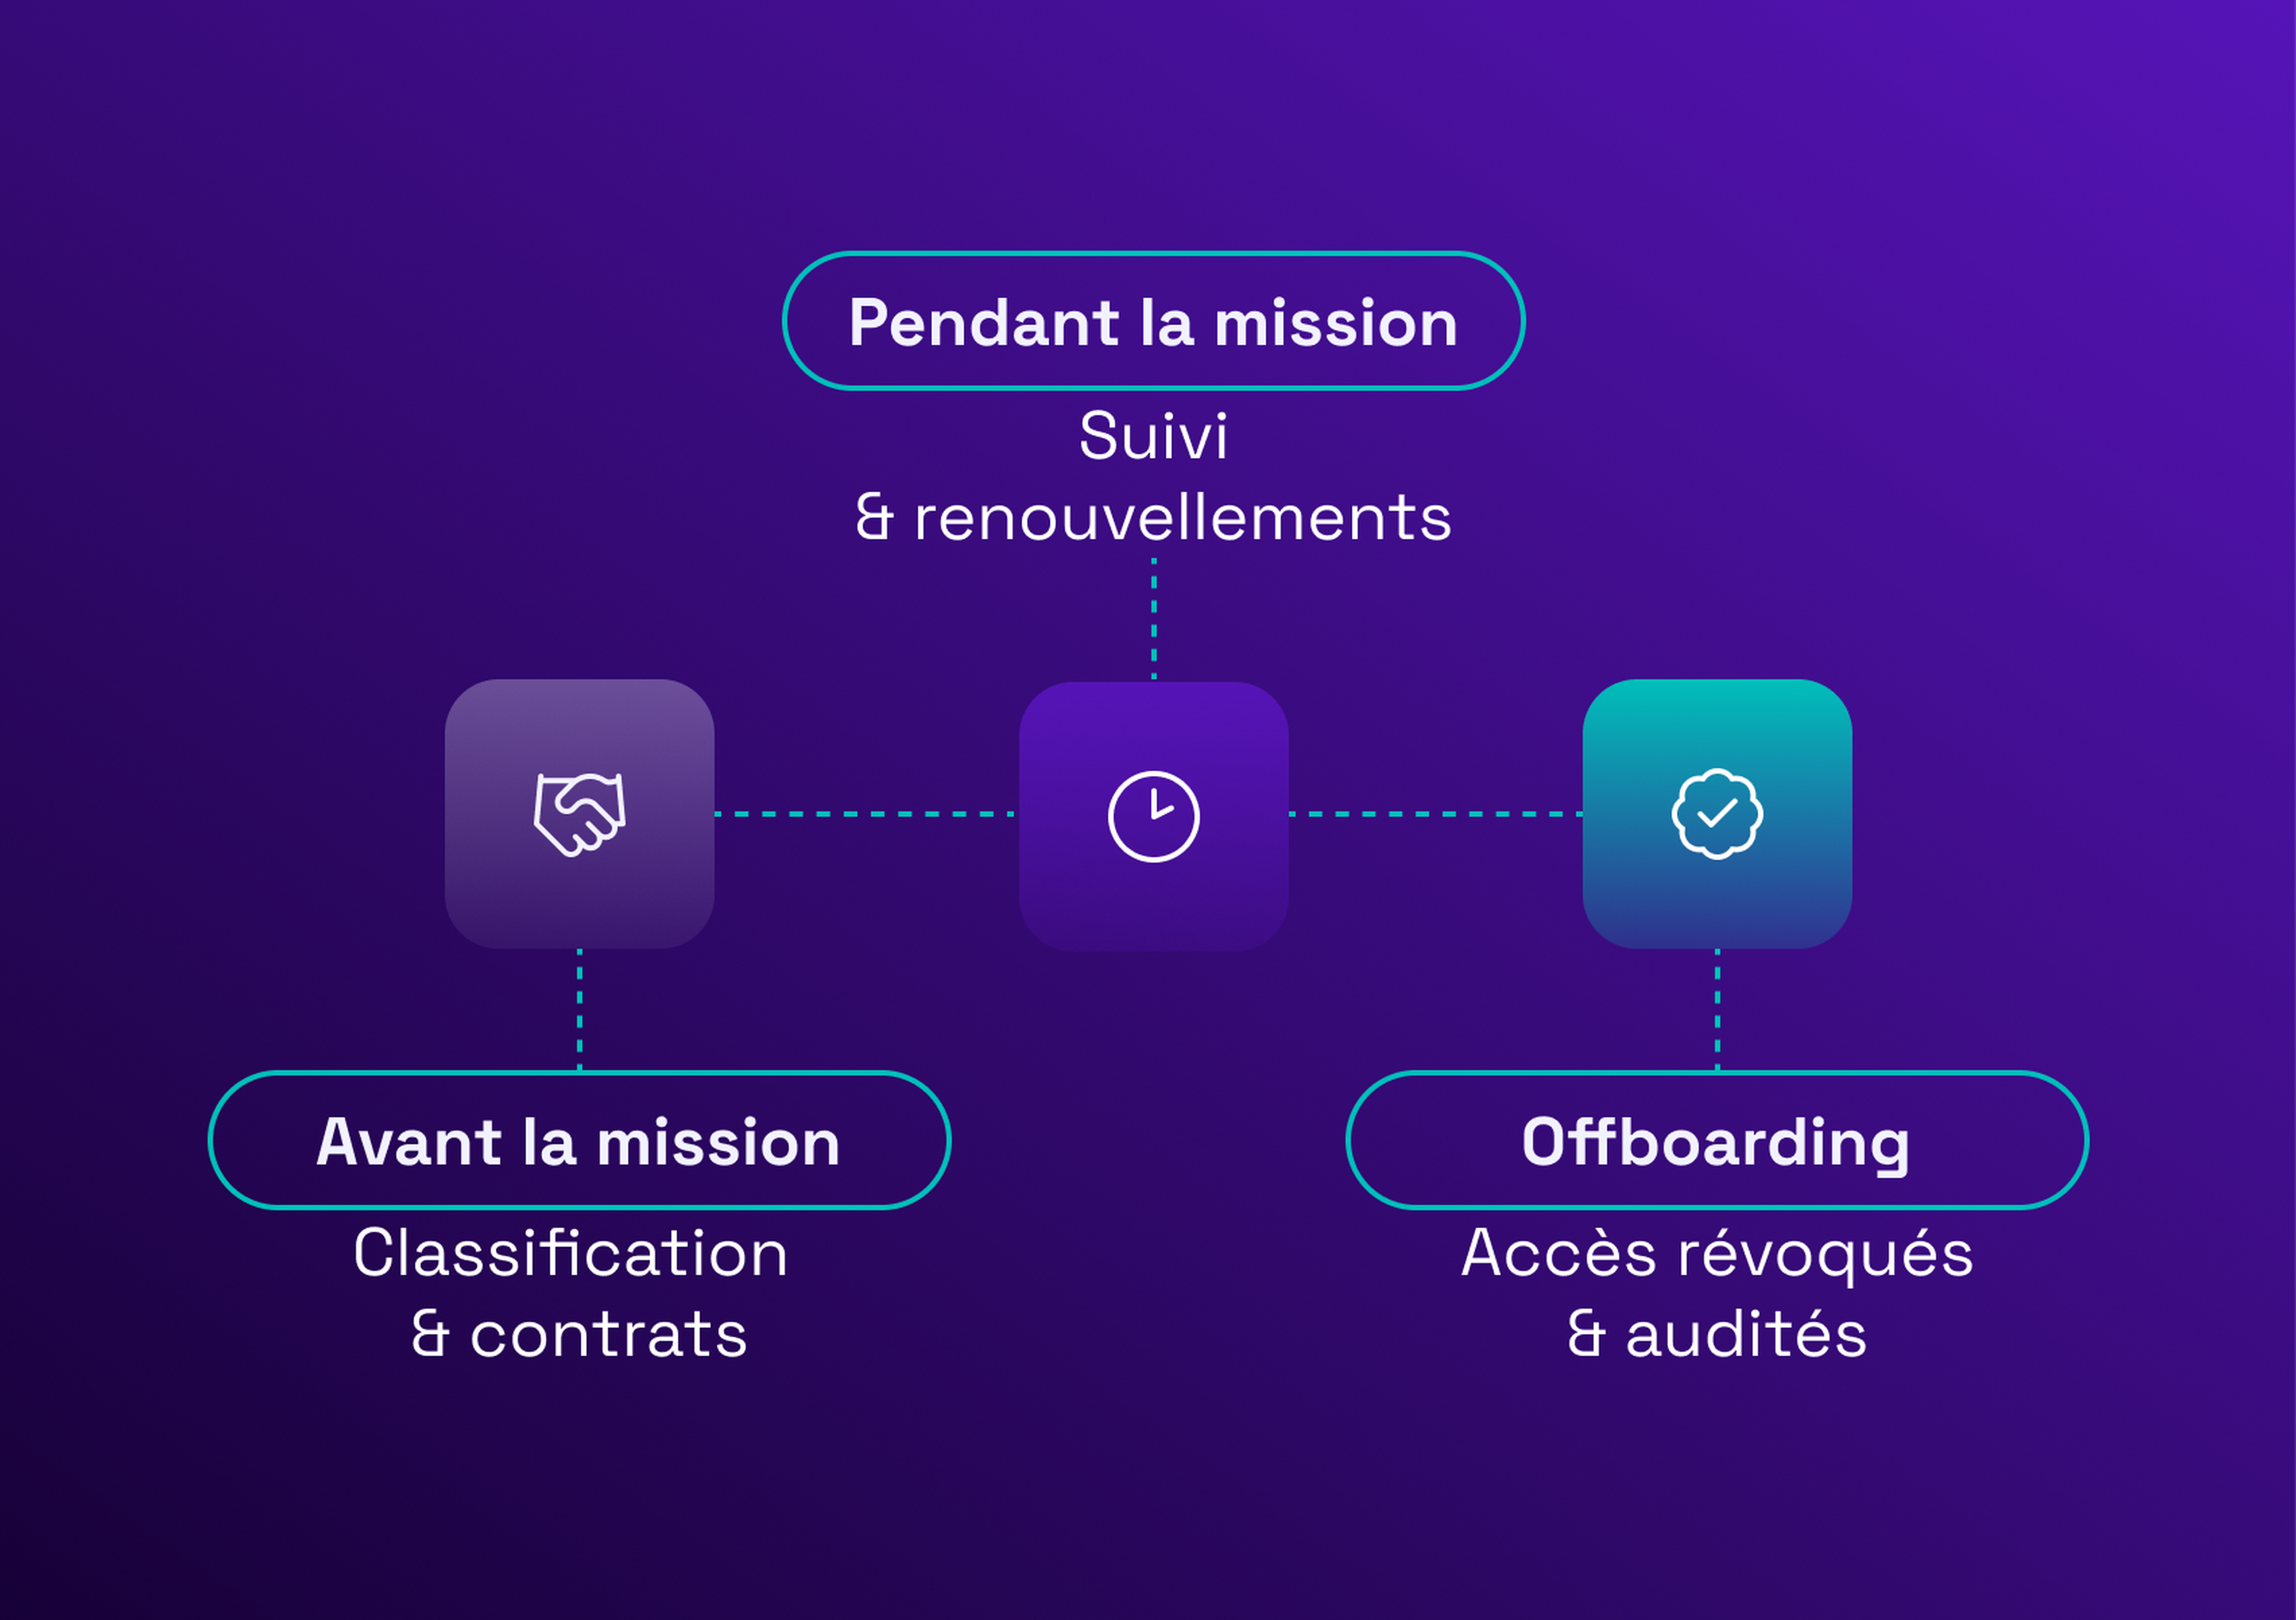
Le TPRM couvre toute la vie d'une relation fournisseur, de la sélection à l'offboarding, et pas seulement l'onboarding.
La notion de tiers va plus loin que celle de « fournisseur » :
les éditeurs de logiciels et les fournisseurs de données
les prestataires de services, dont les consultants et les sociétés d'IT ou d'ingénierie
les contractors et les freelances
les sous-traitants qui travaillent pour l'un de vos fournisseurs directs
les distributeurs et les revendeurs
Le TPRM chevauche la gestion des fournisseurs et le pilotage de la performance fournisseur, sans s'y réduire. La gestion des fournisseurs couvre toute la relation commerciale : sourcing, contractualisation, renouvellement. Le pilotage de la performance regarde si le fournisseur livre bien. Le TPRM est plus étroit et centré sur le risque : il se demande ce qui peut mal tourner à travers cette relation (cybersécurité, conformité, finance, opérations) et quels contrôles réduisent cette exposition, que le fournisseur livre bien ou non.
Pourquoi la gestion des risques liés aux tiers compte en 2026
L'exposition ne cesse de grandir, et les données le confirment. Le Data Breach Investigations Report 2025 de Verizon, qui analyse plus de 22 000 incidents, relève l'implication d'un tiers dans 30% des violations de données, soit le double des 15% de l'année précédente. Le rapport ENISA Threat Landscape 2025, qui couvre 4 875 incidents dans l'UE, classe désormais la compromission de la chaîne d'approvisionnement parmi les catégories de menaces les plus impactantes, en raison de son effet en cascade sur des organisations interconnectées.
Au-delà de la sécurité, l'enjeu a changé aussi. Les prestations intellectuelles (conseil, delivery IT, ingénierie) pèsent une part croissante de la dépense externe de la plupart des grandes entreprises, et la responsabilité des dirigeants monte avec elle. Un incident de cybersécurité remonté à un sous-traitant que personne n'avait vérifié, ou un défaut de conformité découvert en plein audit, arrive sur le même bureau de direction, quel que soit le niveau de fournisseur d'où il vient.
Les risques cachés des prestataires de services et des contractors
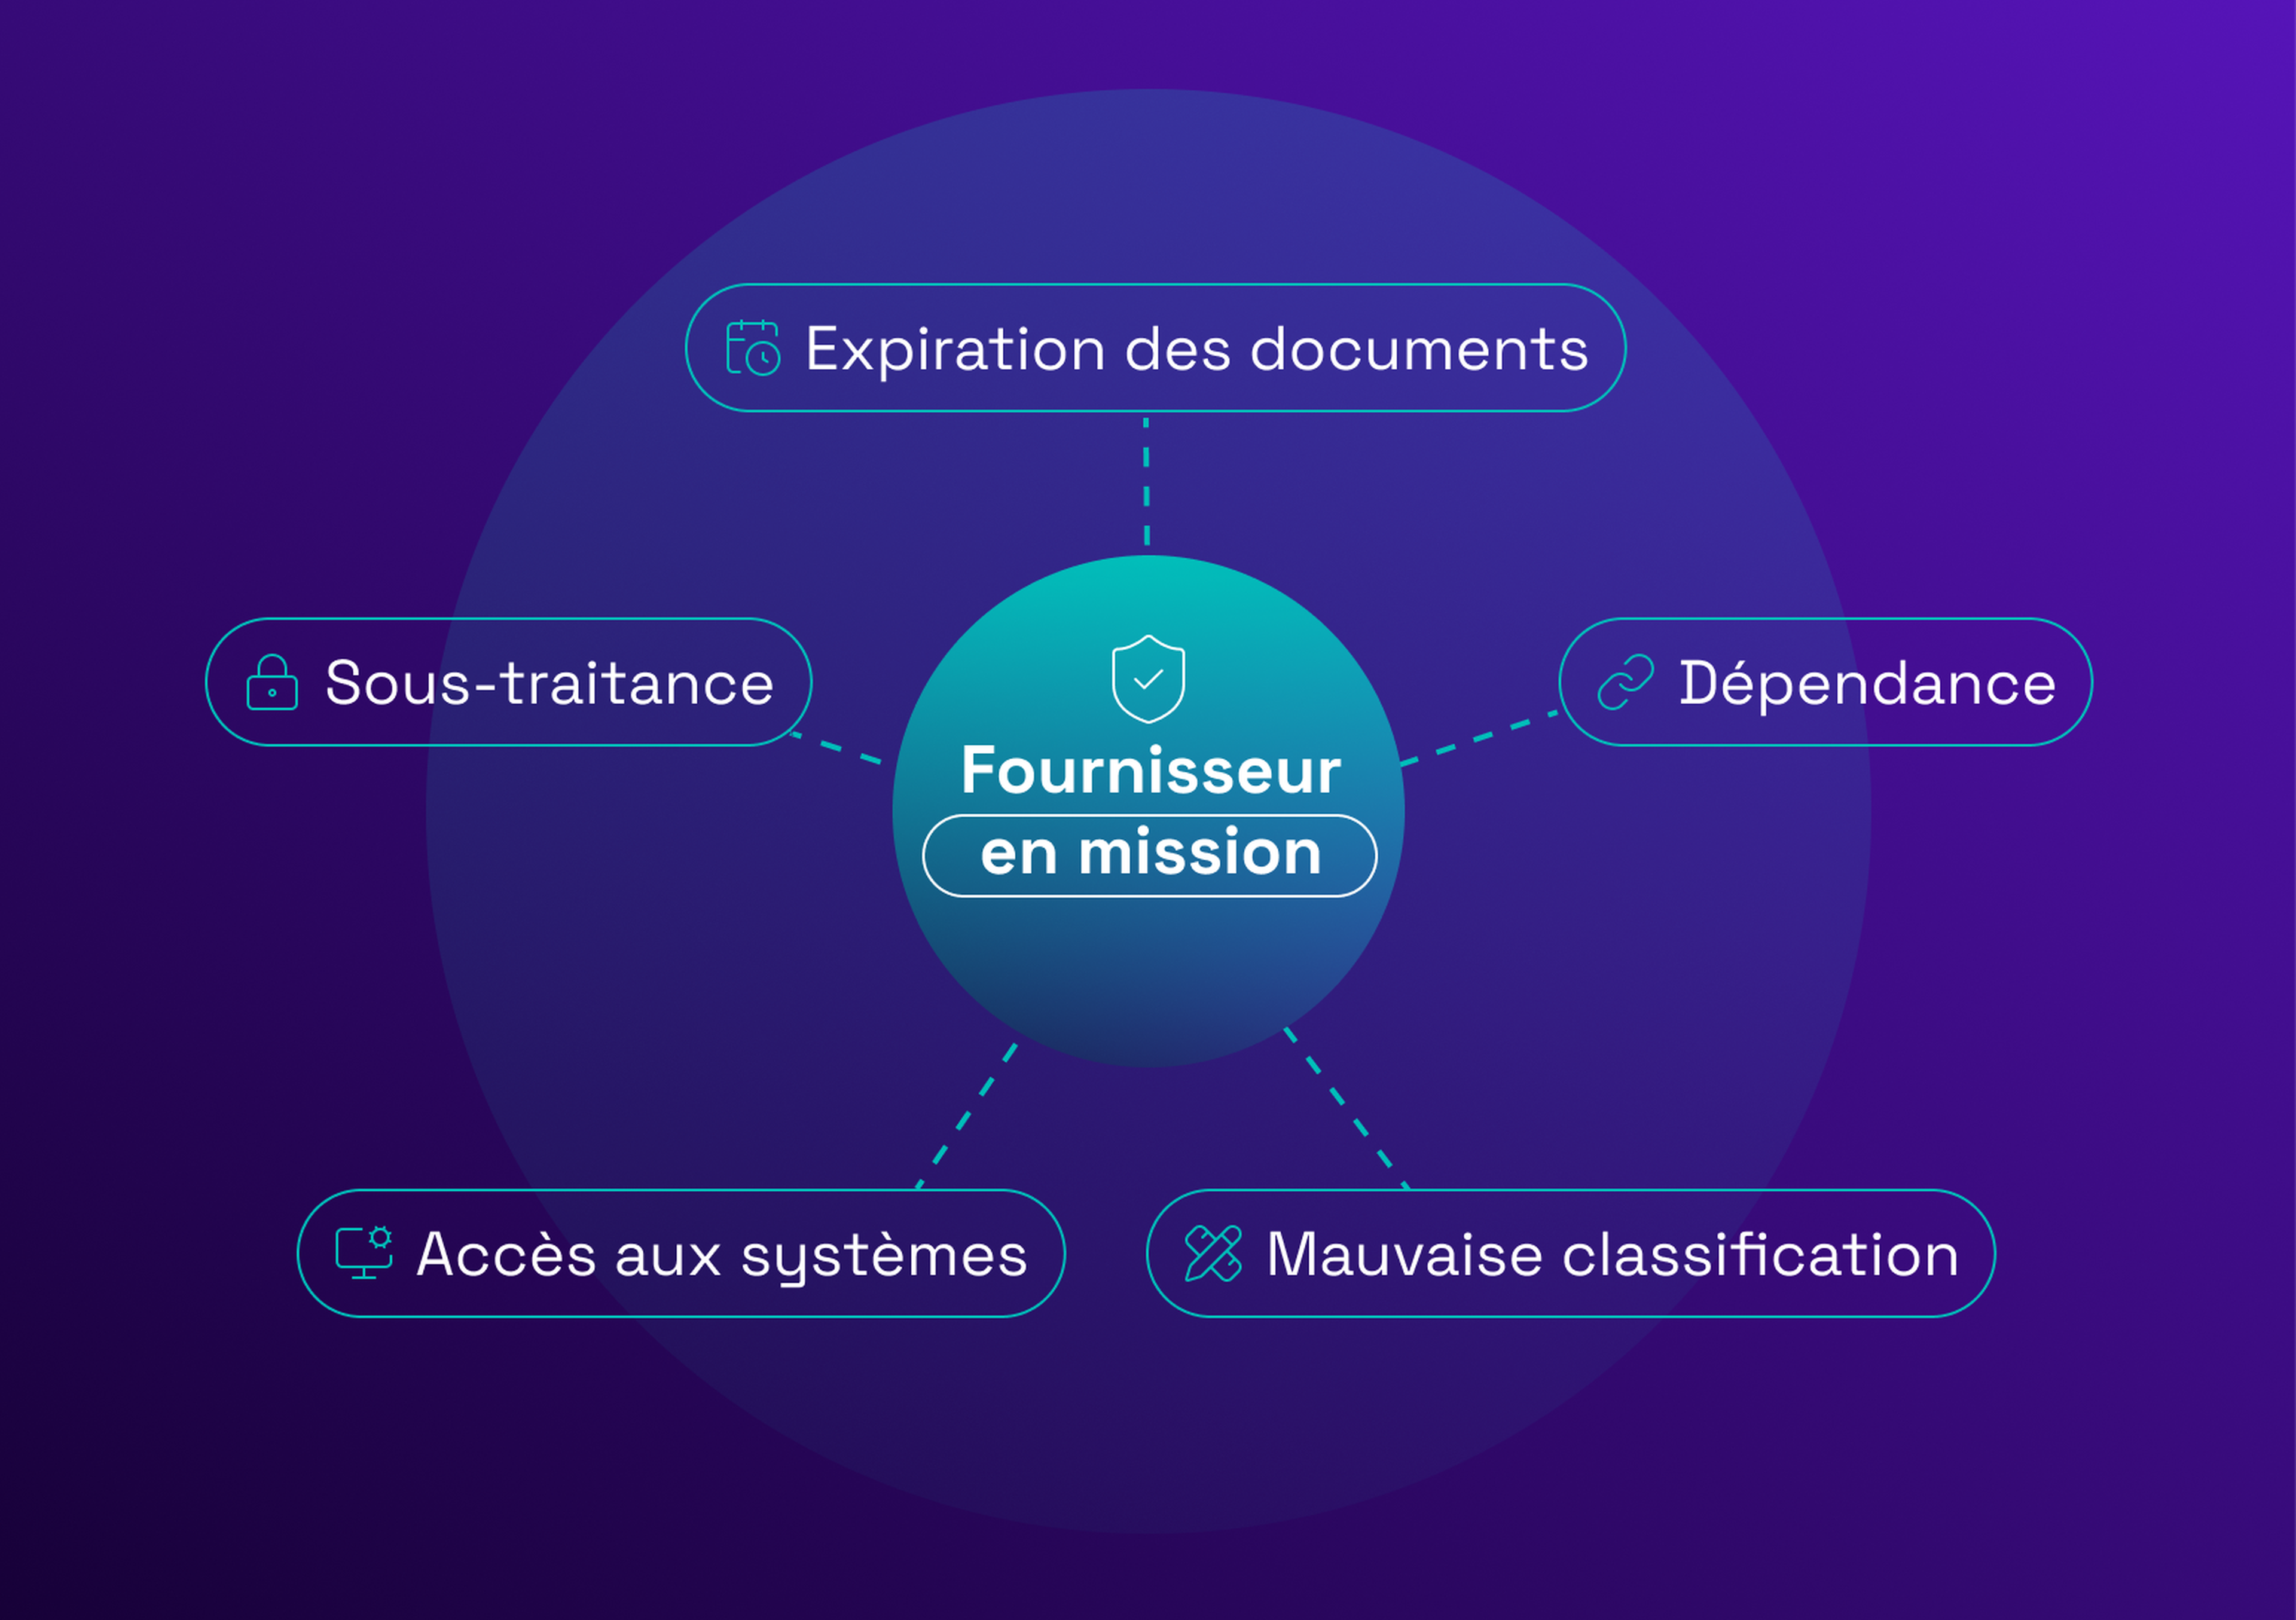
C'est là que la plupart des dispositifs de TPRM ont un angle mort : ils sont construits autour des achats de logiciels, alors que les fournisseurs fondés sur des personnes présentent un profil de risque très différent.
Accès à vos systèmes et à vos données
Un consultant qui travaille dans votre environnement reçoit en général des identifiants, un badge, parfois une adresse email de l'entreprise. Cet accès demande, à l'offboarding, la même rigueur qu'à l'onboarding. En pratique, il ne l'a presque jamais : la fin d'un contrat ne met pas automatiquement fin à l'accès.
Mauvaise classification et exposition au co-emploi
Un contractor présent depuis longtemps et dirigé de près peut finir par ressembler à un salarié aux yeux d'un régulateur, quoi que dise le contrat. Bien piloter un contingent workforce suppose de suivre l'ancienneté et le degré de direction comme un signal de conformité, et pas seulement comme un indicateur de livraison.
Chaînes de sous-traitance, ou risque lié aux quatrièmes parties
Votre cabinet de conseil sous-traite une partie de la mission à un spécialiste dont vous n'avez jamais entendu parler, et encore moins vérifié le profil. Ce spécialiste a désormais un accès, des connaissances ou la responsabilité de livrables dans votre organisation, et votre due diligence sur le fournisseur principal ne vous dit rien de lui.
Dépendance et concentration
Quand trop de dépense critique, ou trop de savoir difficile à remplacer, se concentre chez un seul cabinet, perdre cette relation n'est pas un simple désagrément de sourcing : c'est un risque opérationnel.
Expiration des documents de conformité
Attestations d'assurance, immatriculations fiscales, documents de sécurité sociale : tous ont une date d'expiration. Une mission qui a démarré en règle peut devenir non conforme en cours de route, si personne ne suit ces dates.
Les autres types de risque liés aux tiers
Au-delà des risques propres aux prestataires de services, les catégories de risque classiques restent d'actualité. Voici qui en est généralement responsable.
| Type de risque | Exemple | Responsable habituel |
|---|---|---|
Cybersécurité | Les identifiants compromis d'un fournisseur exposent vos systèmes | Sécurité IT |
Opérationnel | Un fournisseur critique ne livre pas et perturbe votre activité | Responsable métier, achats |
Financier | La fragilité financière d'un fournisseur menace la livraison en cours de contrat | Achats, finance |
Conformité et réglementaire | Un fournisseur échoue à une certification ou à un contrôle requis | Juridique, conformité |
Réputation et ESG | Les pratiques sociales ou l'empreinte environnementale d'un fournisseur deviennent publiques | Juridique, communication |
Géopolitique | Les opérations d'un fournisseur sont perturbées par des sanctions ou une instabilité régionale | Achats, juridique |
Le cycle de vie de la gestion des risques liés aux tiers
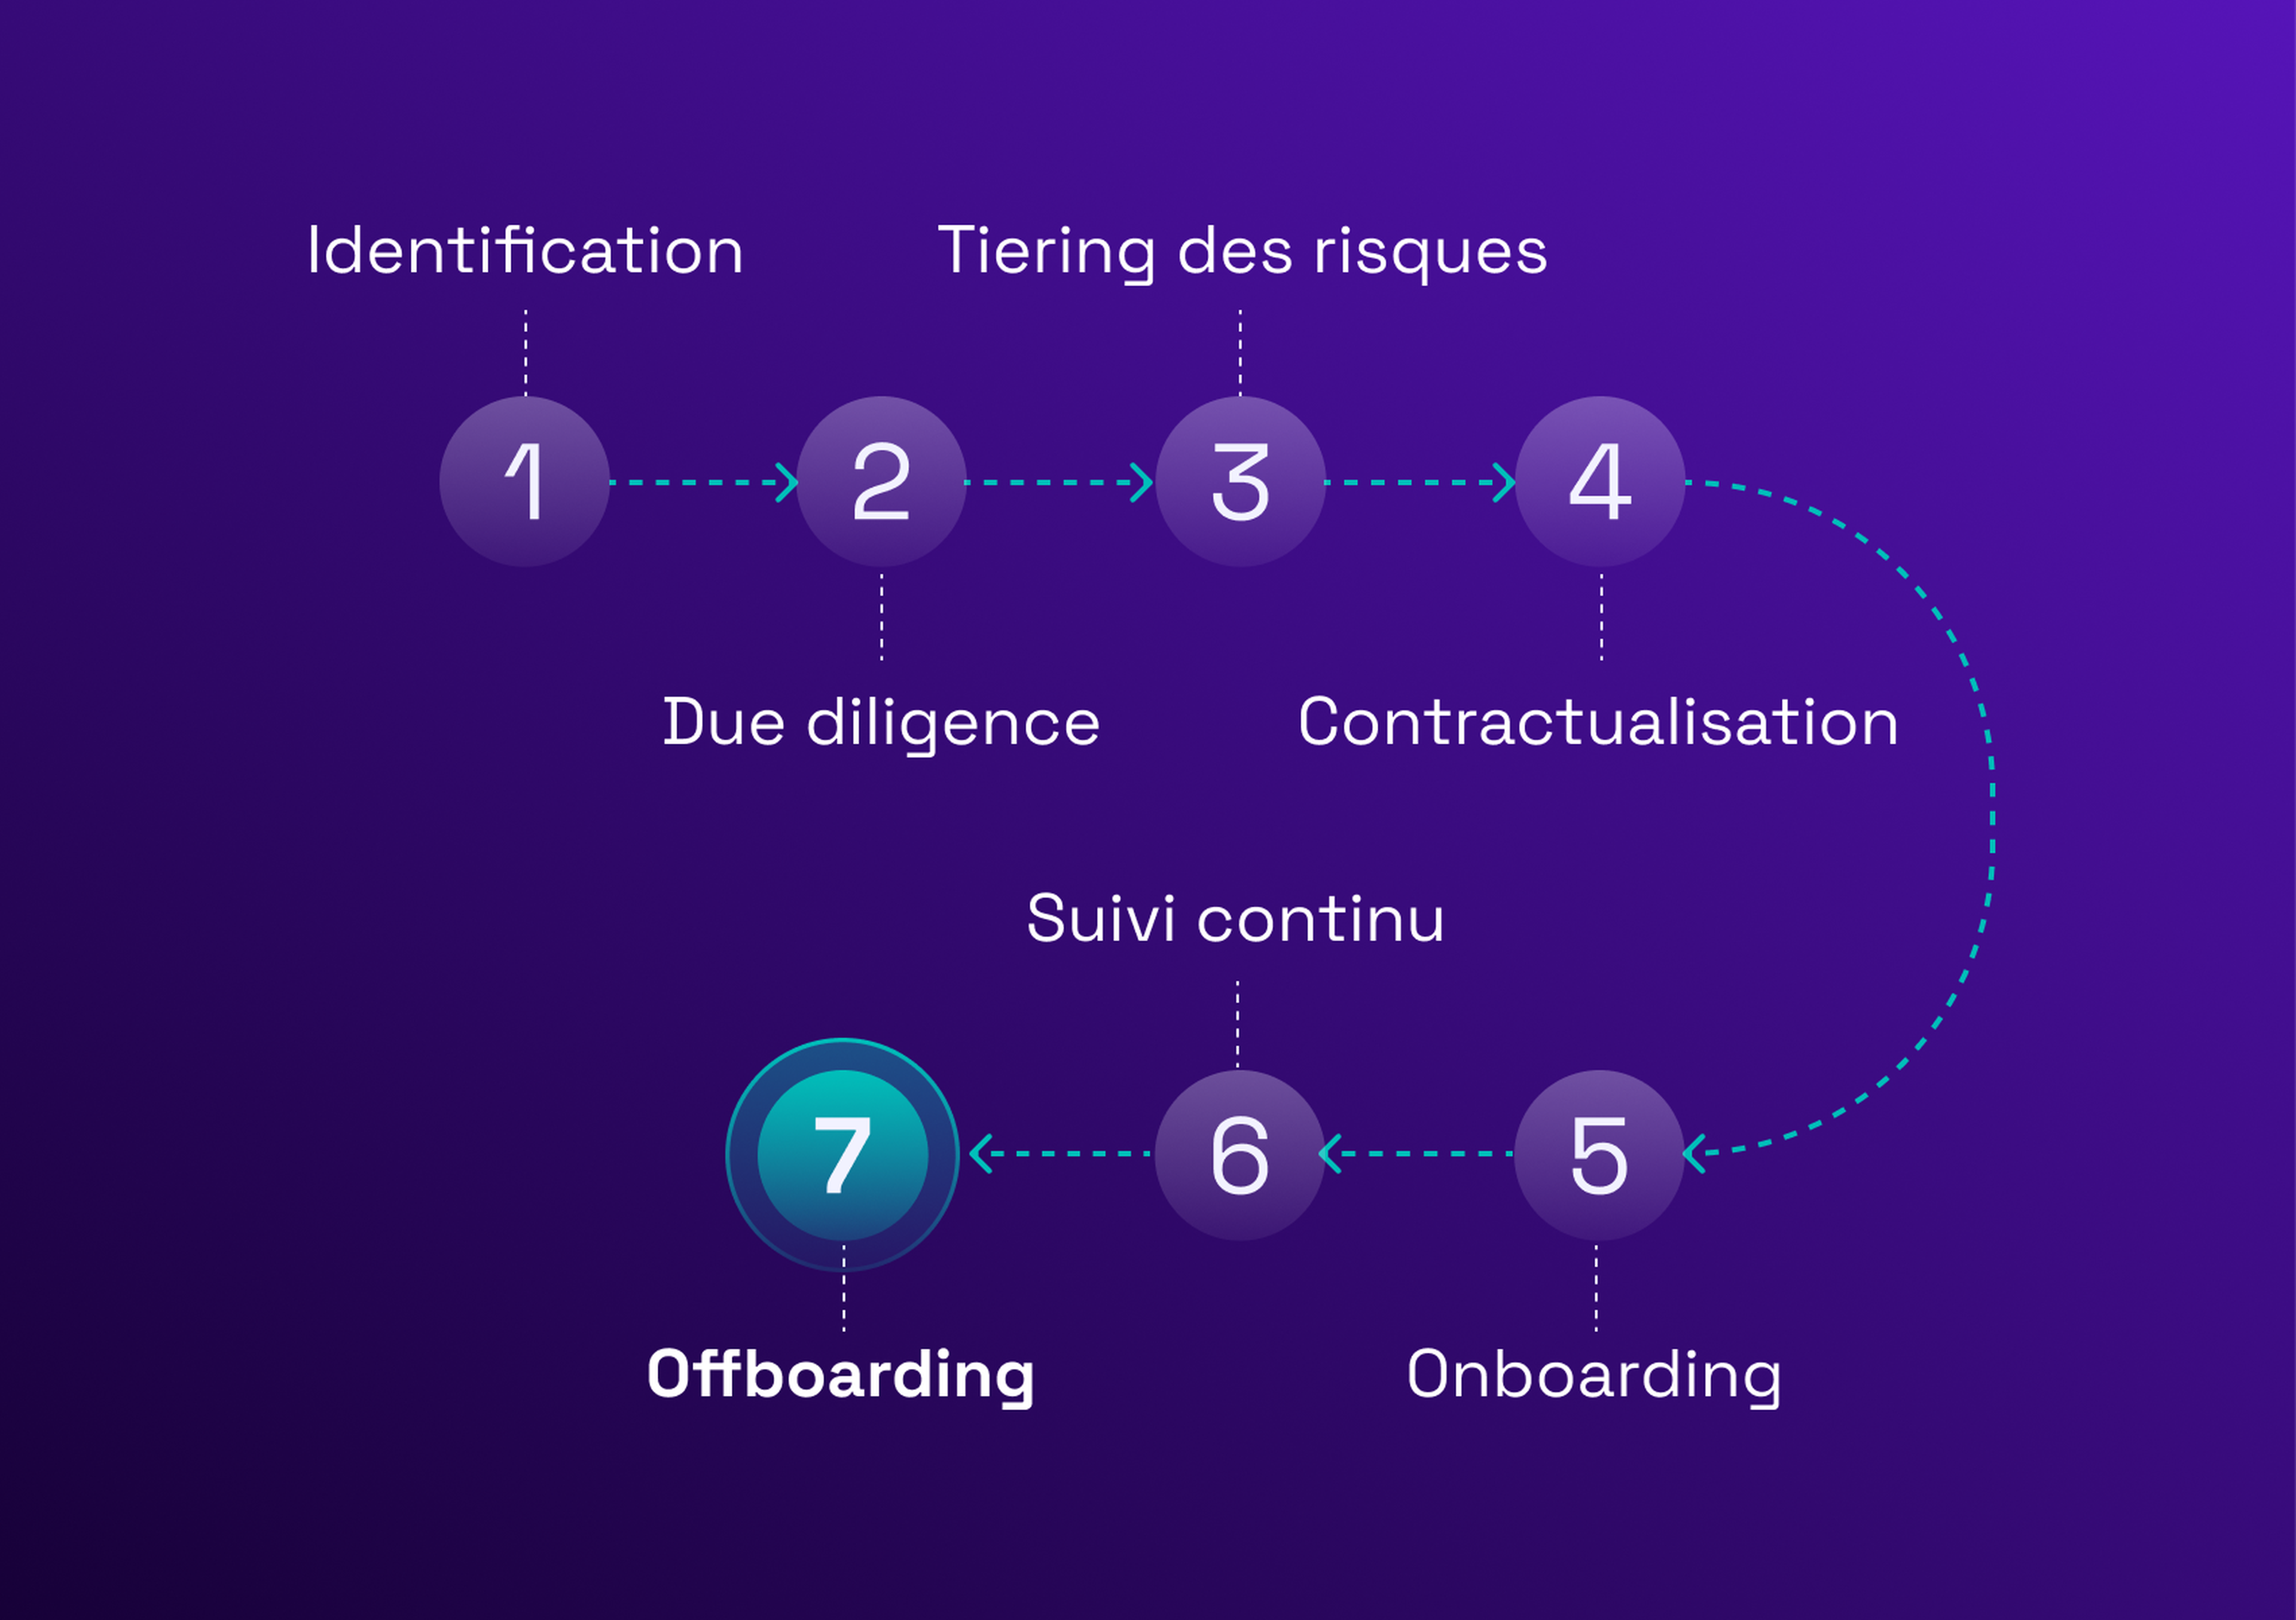
Identification et inventaire des fournisseurs. On ne peut pas gérer le risque d'une base fournisseurs qu'on ne voit pas. Cela commence par un inventaire complet, qui inclut les sous-traitants lorsque la visibilité le permet, et pas seulement les fournisseurs directs sous contrat.
Due diligence et qualification. Avant d'engager un fournisseur, il faut vérifier ce que la relation exige vraiment : solidité financière, assurance, posture de sécurité, références et, pour les prestataires de services, les qualifications des personnes qui feront réellement le travail.
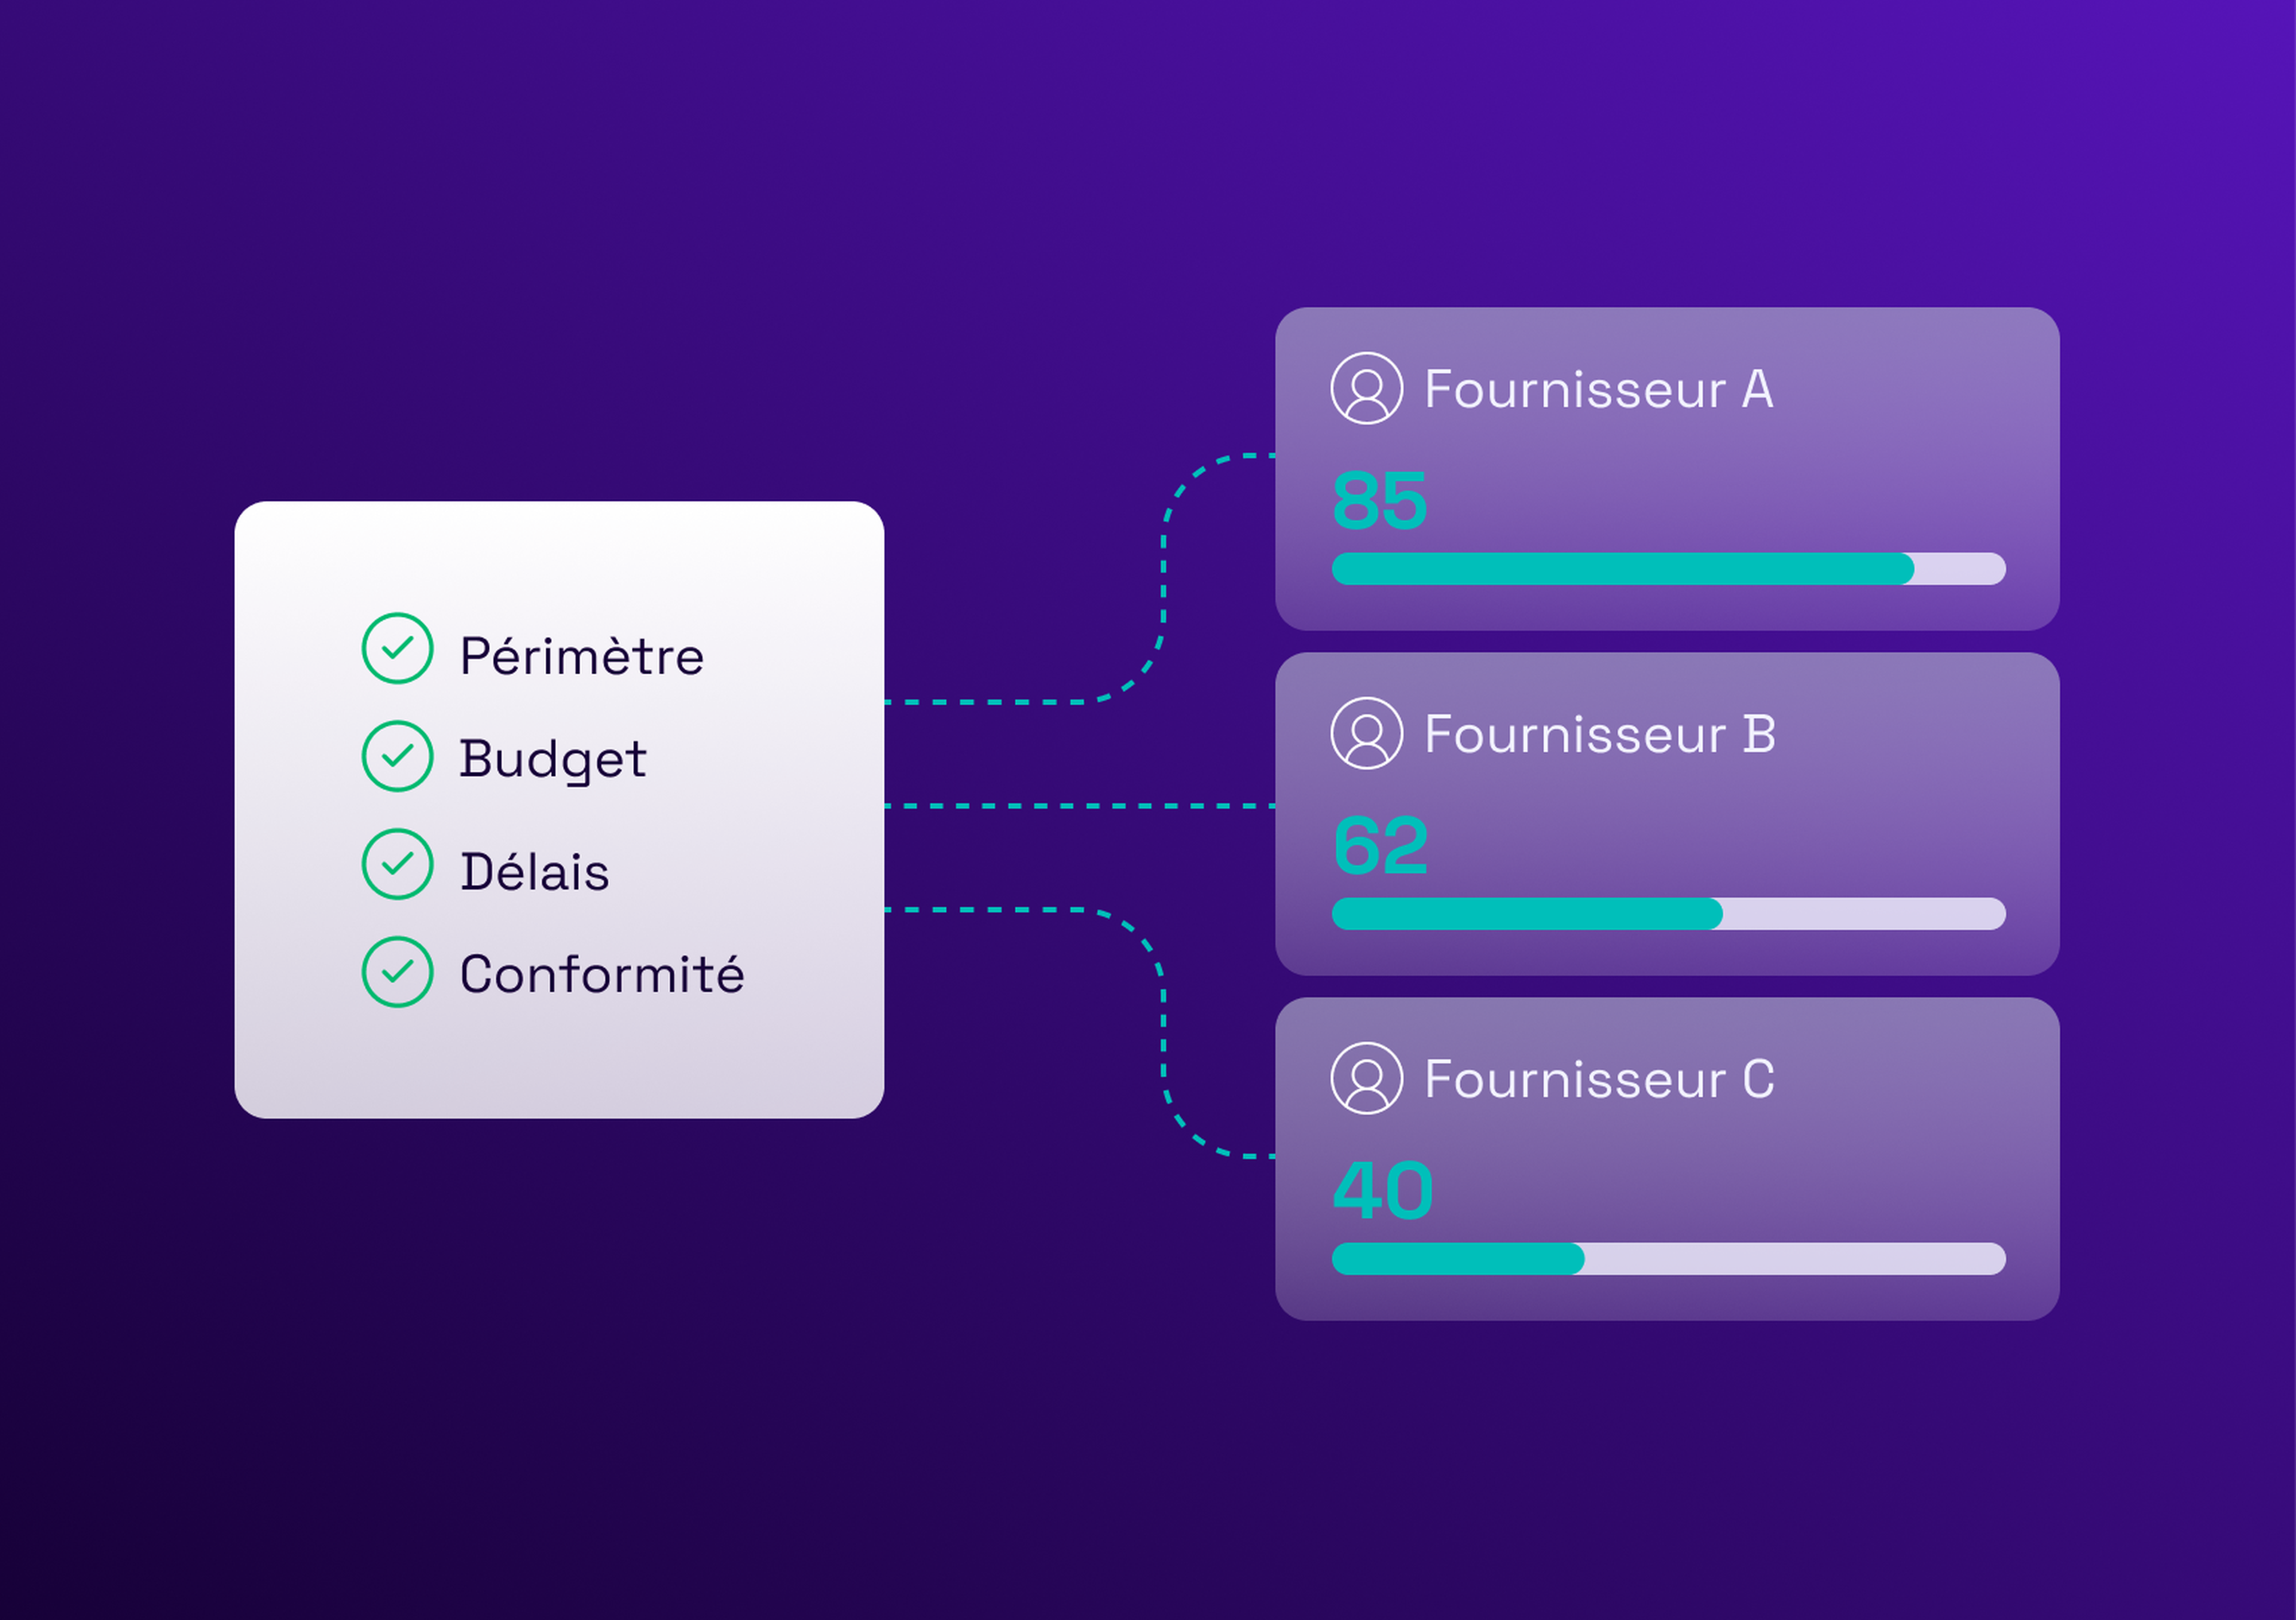
Tiering des risques. Tous les fournisseurs ne méritent pas le même niveau de contrôle. Chacun est noté selon des critères homogènes et rattaché à un niveau (la méthode est détaillée plus bas), pour que l'effort de revue soit proportionnel au risque réel plutôt qu'appliqué uniformément.
Contractualisation. Les clauses de risque, les droits d'audit et l'approbation de la sous-traitance doivent figurer dans le contrat lui-même, et non dans un accord annexe. Un fournisseur qui peut sous-traiter sans approbation vous a, de fait, transféré un risque de quatrième partie que vous n'avez jamais accepté.
Onboarding et collecte des documents de conformité. Les documents sont collectés et vérifiés avant le démarrage, et non réclamés à la hâte quand quelqu'un les demande pendant un audit.
Suivi continu et revues de performance. Le risque ne reste pas figé après l'onboarding. Des revues à cadence fixe, complétées par des déclencheurs liés à des événements, repèrent ce qui a changé depuis le dernier contrôle, plutôt que de supposer que rien n'a bougé. Suivre la performance fournisseur en même temps que le risque, et non dans un exercice séparé, évite que cette étape devienne une revue pour la forme.
Offboarding. La révocation des accès et le transfert de connaissances relèvent tous deux de cette étape, et tous deux sont régulièrement expédiés ou oubliés. Un fournisseur offboardé qui garde un accès actif à vos systèmes n'est pas une relation close : c'est une relation ouverte que plus personne ne suit.
Comment classer vos fournisseurs par niveau de risque : une matrice de scoring
Une méthode concrète pour noter les fournisseurs, pensée pour les achats de services : quatre critères, de 1 à 3 points chacun.
| Critère | 1 point | 2 points | 3 points |
|---|---|---|---|
Accès aux systèmes ou aux données | Aucun | Limité, en lecture seule | Étendu ou à privilèges |
Criticité métier | Faible, facile à différer | Modérée, perturbation en cas de retard | Élevée, au cœur de l'activité |
Dépense annuelle | Faible | Modérée | Élevée |
Substituabilité | Facile à remplacer | Un certain coût de changement | Difficile ou long à remplacer |
On additionne les quatre scores. Un total de 4 à 6 points correspond au Tier 3, risque faible, revu environ une fois par an, avec les documents de base au dossier (attestation d'assurance, extrait d'immatriculation de type Kbis ou équivalent, attestations sociale et fiscale). De 7 à 9 points, c'est le Tier 2, standard, revu tous les 6 à 12 mois avec un ensemble de documents plus complet (NDA, questionnaire de sécurité, évaluation de solidité financière, etc.). De 10 à 12 points, c'est le Tier 1, critique, revu chaque trimestre ou à tout changement significatif, avec l'ensemble complet des documents, un responsable nommé et des droits d'audit réellement exercés, et pas seulement disponibles sur le papier.
Construire un cadre de gestion des risques liés aux tiers
Qui est responsable du TPRM ? La responsabilité est en général partagée, pas unique : les achats portent d'ordinaire le processus et les relations fournisseurs, le juridique les clauses contractuelles et l'exposition réglementaire, la sécurité IT le risque technique et les contrôles d'accès, et les responsables métier répondent du risque qu'ils acceptent en faisant entrer un fournisseur. Ce qui manque le plus souvent n'est pas l'un de ces rôles, c'est un point unique qui les relie.
Les points à formaliser par écrit :
une méthode de tiering définie, appliquée de façon homogène
des exigences minimales de due diligence par niveau
une cadence de revue par niveau, avec un responsable nommé
un circuit d'escalade lorsqu'un fournisseur échoue à un contrôle
une procédure documentée d'offboarding et de révocation des accès
S'appuyer sur des référentiels existants plutôt que repartir de zéro aide aussi : l'ISO 27001 couvre le management de la sécurité de l'information de façon générale, et les cadres du NIST offrent une méthodologie structurée d'évaluation des risques. Ils valent d'être référencés plutôt que réinventés.
Les réglementations européennes qui structurent votre TPRM
Pour les organisations qui opèrent en Europe, plusieurs textes touchent désormais directement le risque lié aux tiers, chacun avec un périmètre et une portée différents.
| Réglementation | S'applique à | Ce qu'elle exige vis-à-vis des tiers |
|---|---|---|
DORA (règlement (UE) 2022/2554) | Entités financières de l'UE | Due diligence documentée avant contractualisation, suivi continu, registre des accords avec des prestataires tiers de services TIC et stratégie de sortie testée pour chaque prestataire critique |
NIS2 (directive (UE) 2022/2555) | Entités essentielles et importantes dans 18 secteurs | La sécurité de la chaîne d'approvisionnement intégrée à l'obligation plus large de gestion des risques de cybersécurité |
RGPD, article 28 | Toute organisation qui traite des données personnelles via un sous-traitant | Un contrat écrit avec le sous-traitant, et la preuve qu'il offre des garanties suffisantes en matière de protection des données |
CSDDD, directive sur le devoir de vigilance (directive (UE) 2024/1760, modifiée par le paquet Omnibus I) | Très grandes entreprises (plus de 5 000 salariés et plus de 1,5 Md€ de chiffre d'affaires net mondial) | Devoir de vigilance sur les incidences négatives en matière de droits humains et d'environnement tout au long de la chaîne de valeur, fournisseurs compris ; application à partir du 26 juillet 2029 |
Sources : DORA, EUR-Lex · NIS2, EUR-Lex · RGPD, EDPB · CSDDD, EUR-Lex
Ceci est une information générale, pas un conseil juridique. L'applicabilité et les obligations précises dépendent de la taille de l'organisation, de son secteur et de ses pays d'opération, et doivent être confirmées avec un conseil juridique.
KPI pour mesurer la gestion des risques liés aux tiers
| KPI | Ce qu'il indique |
|---|---|
% de fournisseurs classés par niveau | Si le processus de scoring couvre vraiment la base fournisseurs, ou seulement ceux que quelqu'un a pensé à noter |
% de documents de conformité à jour | Quelle part de la posture de conformité documentée est réellement vraie aujourd'hui, et non silencieusement périmée |
Délai moyen d'onboarding | Si la due diligence est un vrai filtre ou un goulot que l'on contourne |
% de dépense chez les fournisseurs Tier 1 | Le degré de concentration de l'exposition critique |
% d'offboardings avec accès révoqués sous 24 h | Si l'offboarding est appliqué ou seulement écrit dans une politique |
Score de performance fournisseur | La qualité et la fiabilité de livraison, suivies en même temps que le risque et non à sa place |
Ces indicateurs de risque se lisent mieux avec les KPI achats plus larges que l'équipe suit déjà.
Comment un VMS soutient la gestion des risques liés aux tiers
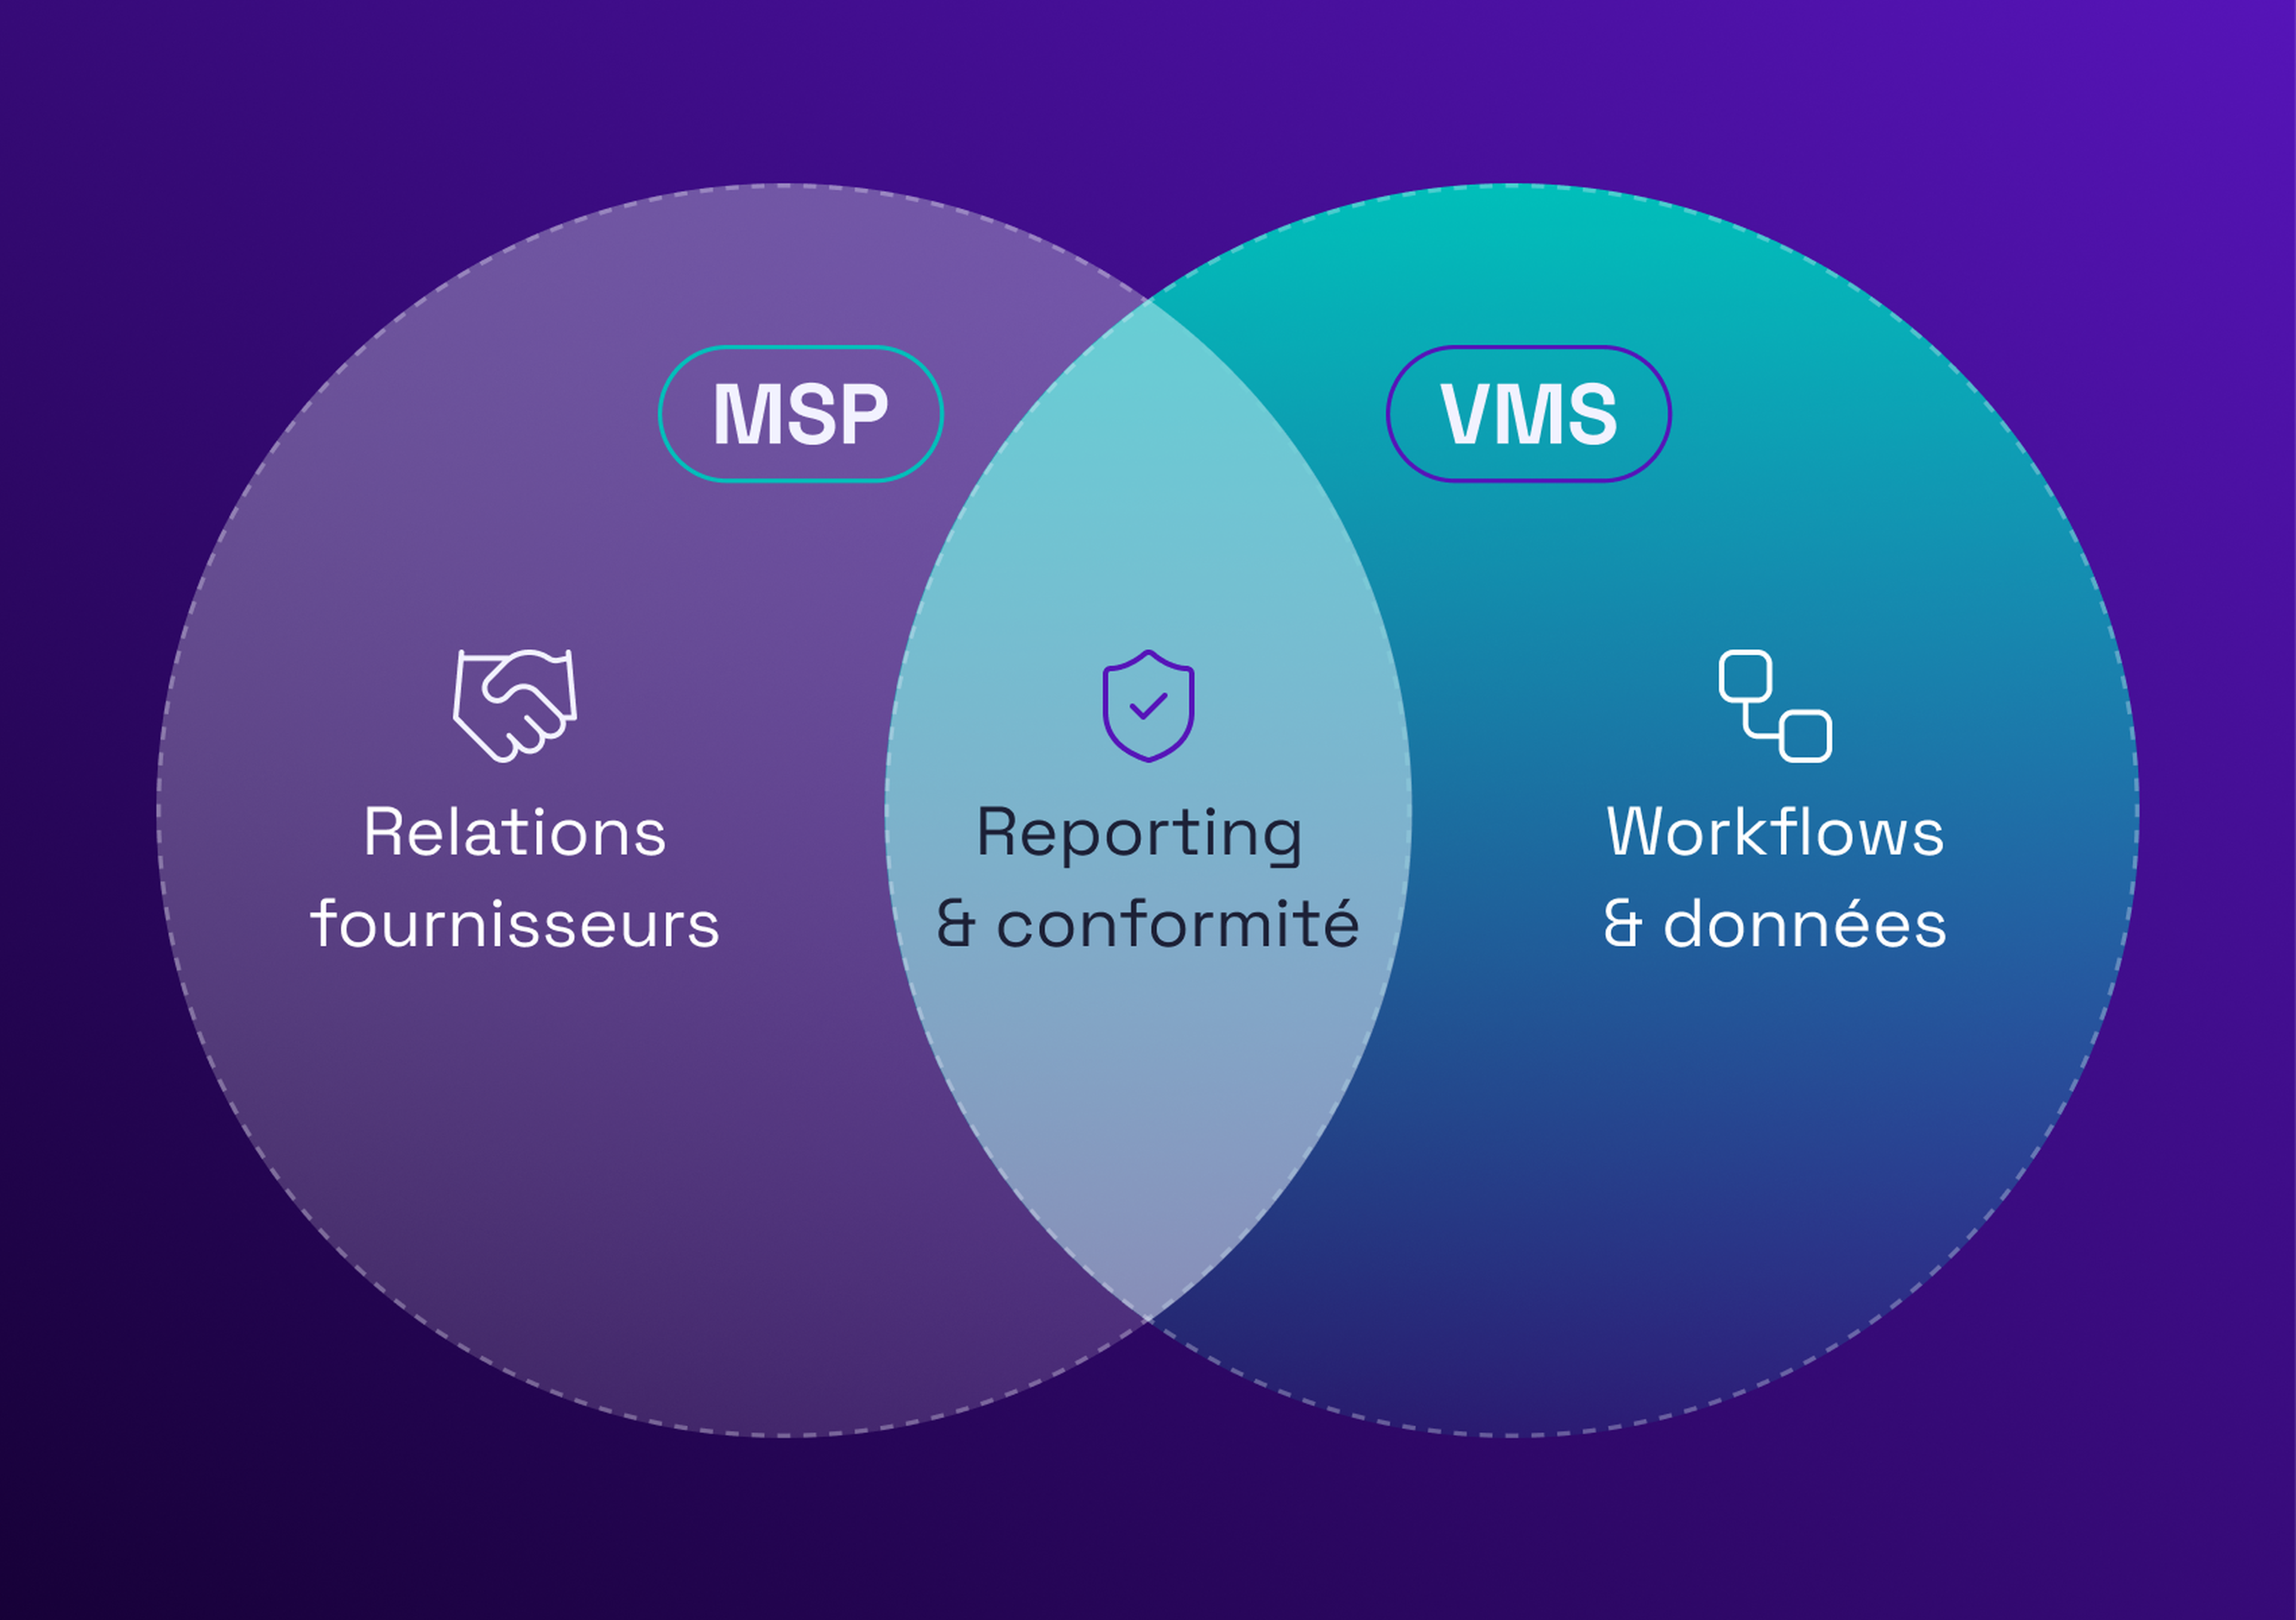
Un vendor management system ne remplace pas les décisions de jugement du tiering ou de la due diligence, mais il est conçu pour faire tourner le processus de façon homogène, sans dépendre de quelqu'un qui penserait à vérifier. Concrètement, il apporte :
un référentiel unique des fournisseurs et des missions, au lieu de dossiers éparpillés entre les équipes
un référencement dynamique des fournisseurs qui garde le panel à jour selon des critères d'évaluation définis, plutôt qu'un tableur ad hoc
des alertes automatisées sur les renouvellements et les expirations de documents de conformité, pour qu'un défaut soit repéré avant de devenir une faille
une piste d'audit complète par mission
des interfaçages avec l'ERP et les outils achats déjà en place, dont SAP, Coupa et Workday, pour que les données fournisseurs et de dépense ne vivent pas dans deux endroits déconnectés
Quand Inetum a voulu centraliser et digitaliser la gestion de ses prestataires externes, le renforcement de la conformité figurait parmi les trois objectifs affichés du projet, aux côtés de la centralisation des missions et de l'automatisation du sourcing et de la validation des timesheets. Résultat : une conformité renforcée et une validation des timesheets plus sûre, avec une meilleure visibilité sur les missions et les coûts.
Eleven VMS travaille sur ce sujet depuis 12 ans, auprès de 75 grandes entreprises clientes et dans 50 pays, et détient les certifications ISO 27001, CyberVadis et EcoVadis.
Réservez un rendez-vous avec un de nos experts pour une démo personnalisée.