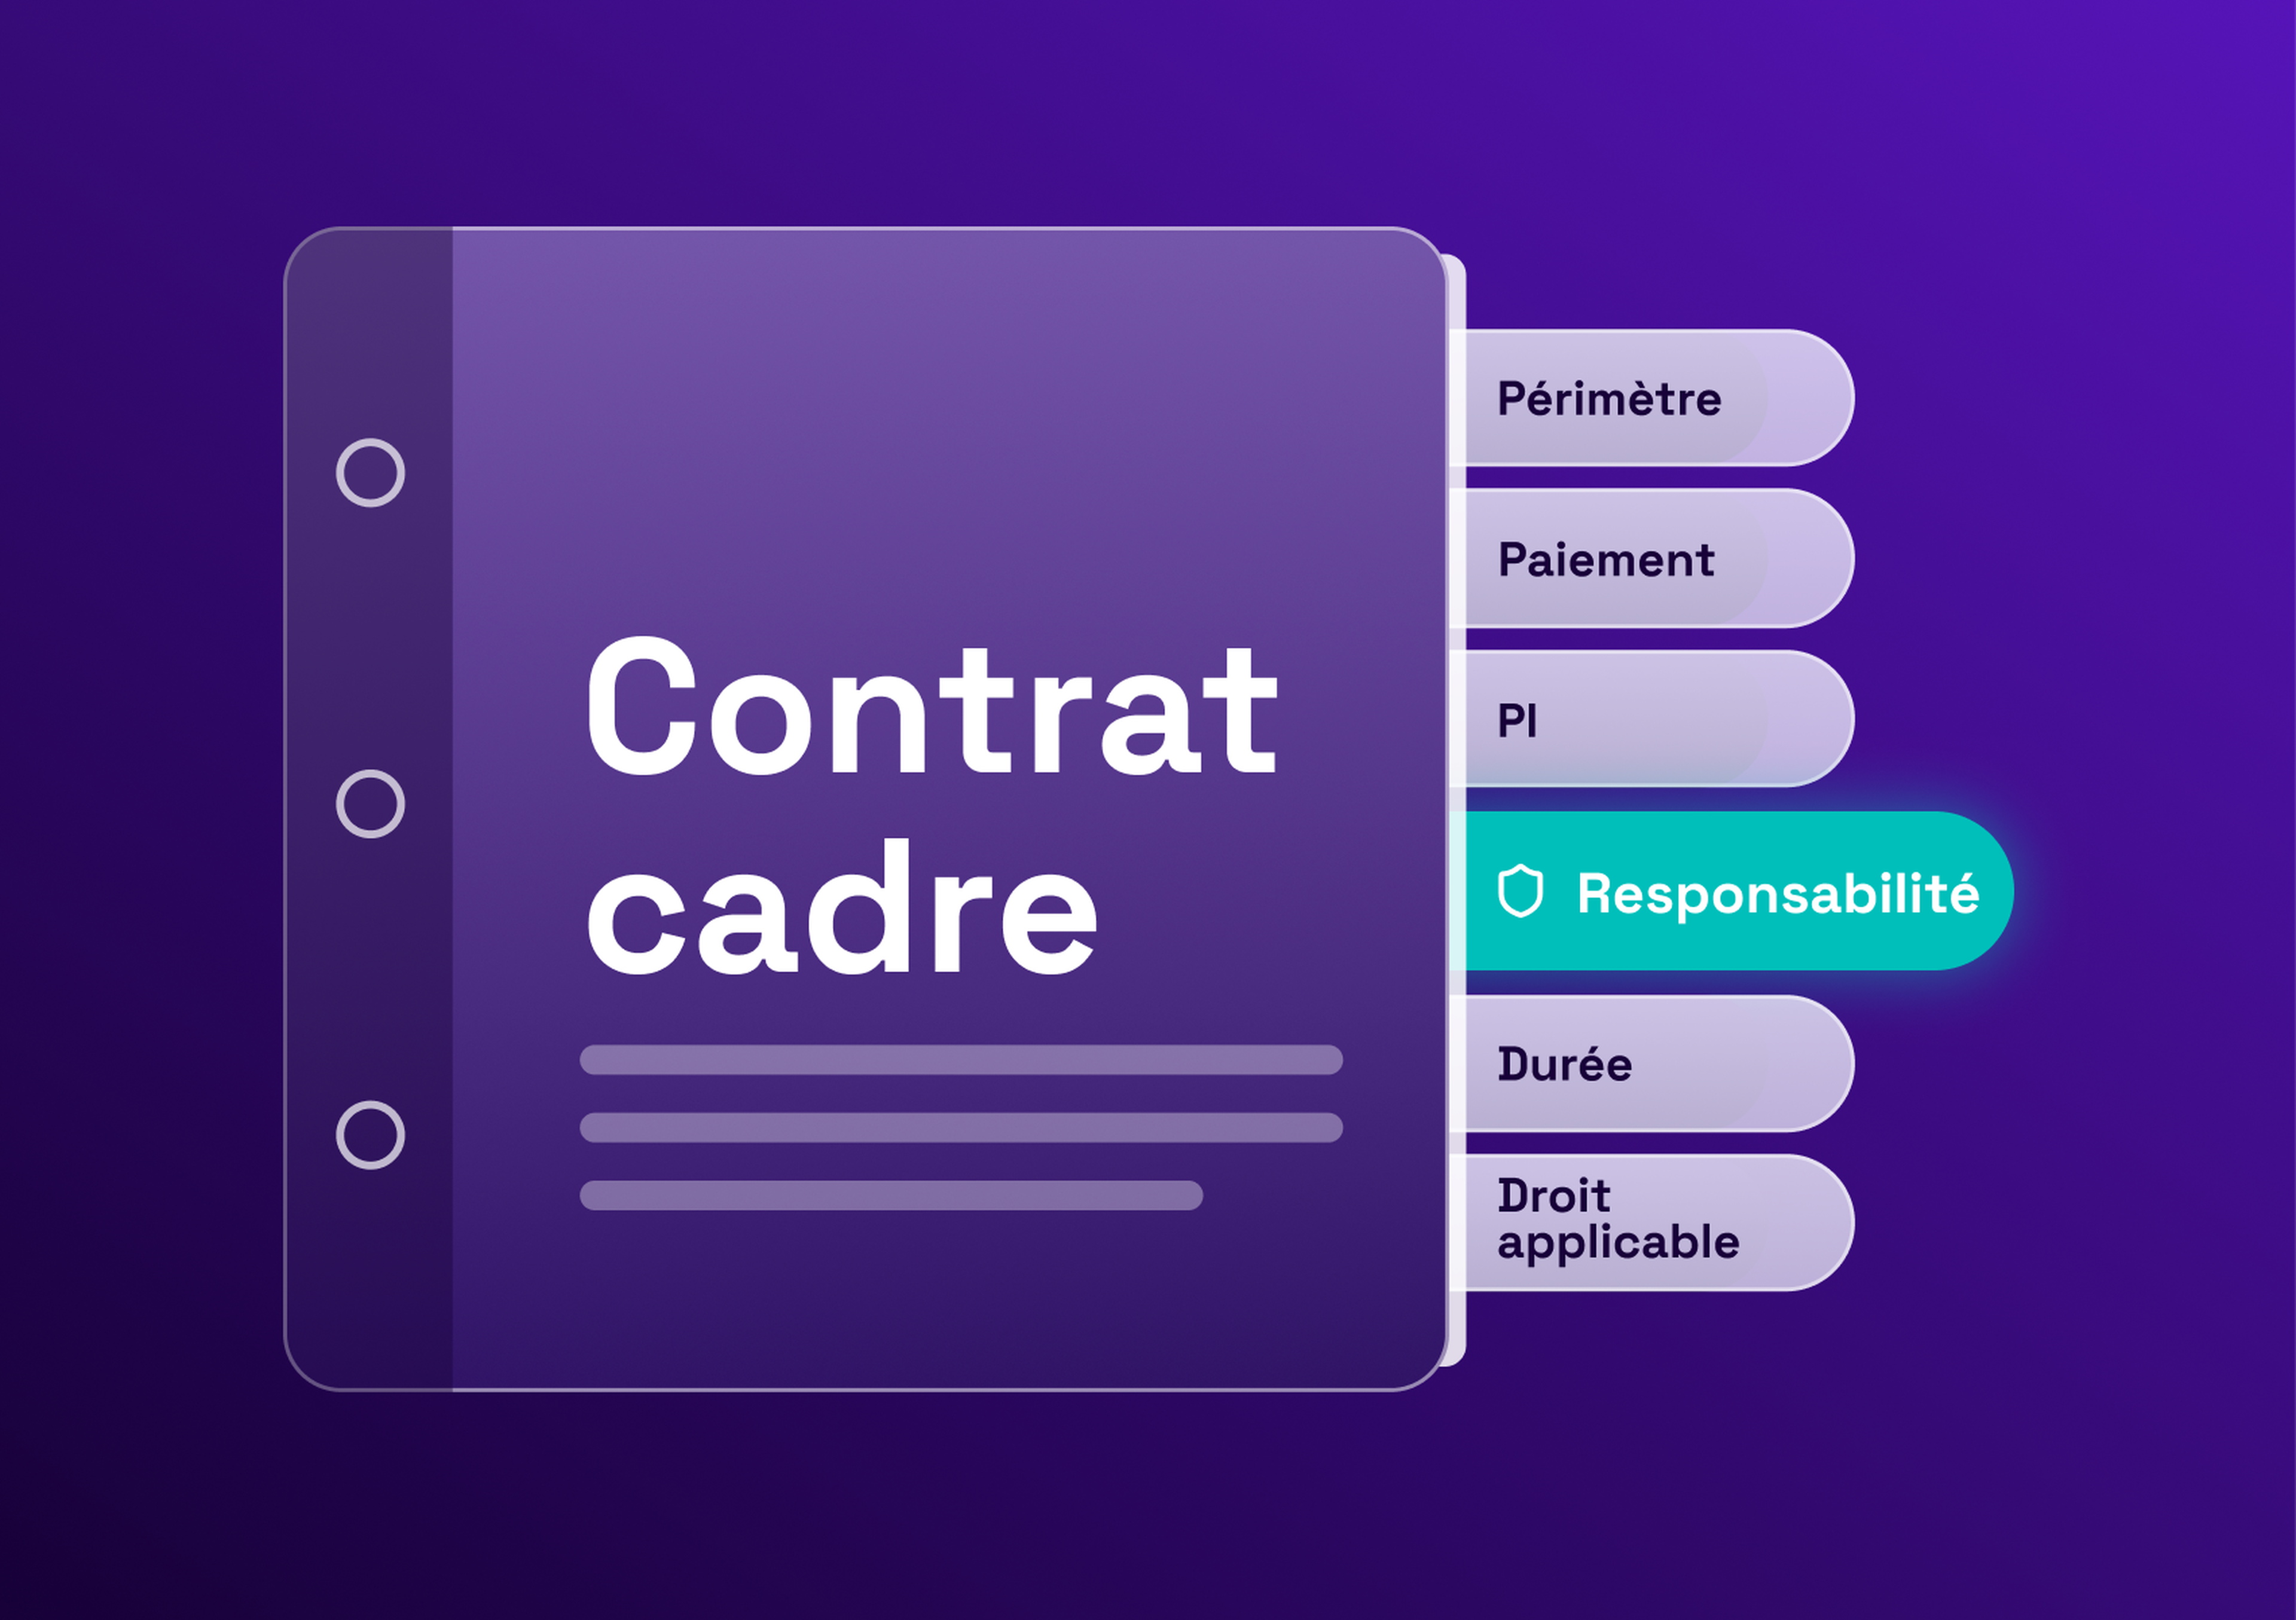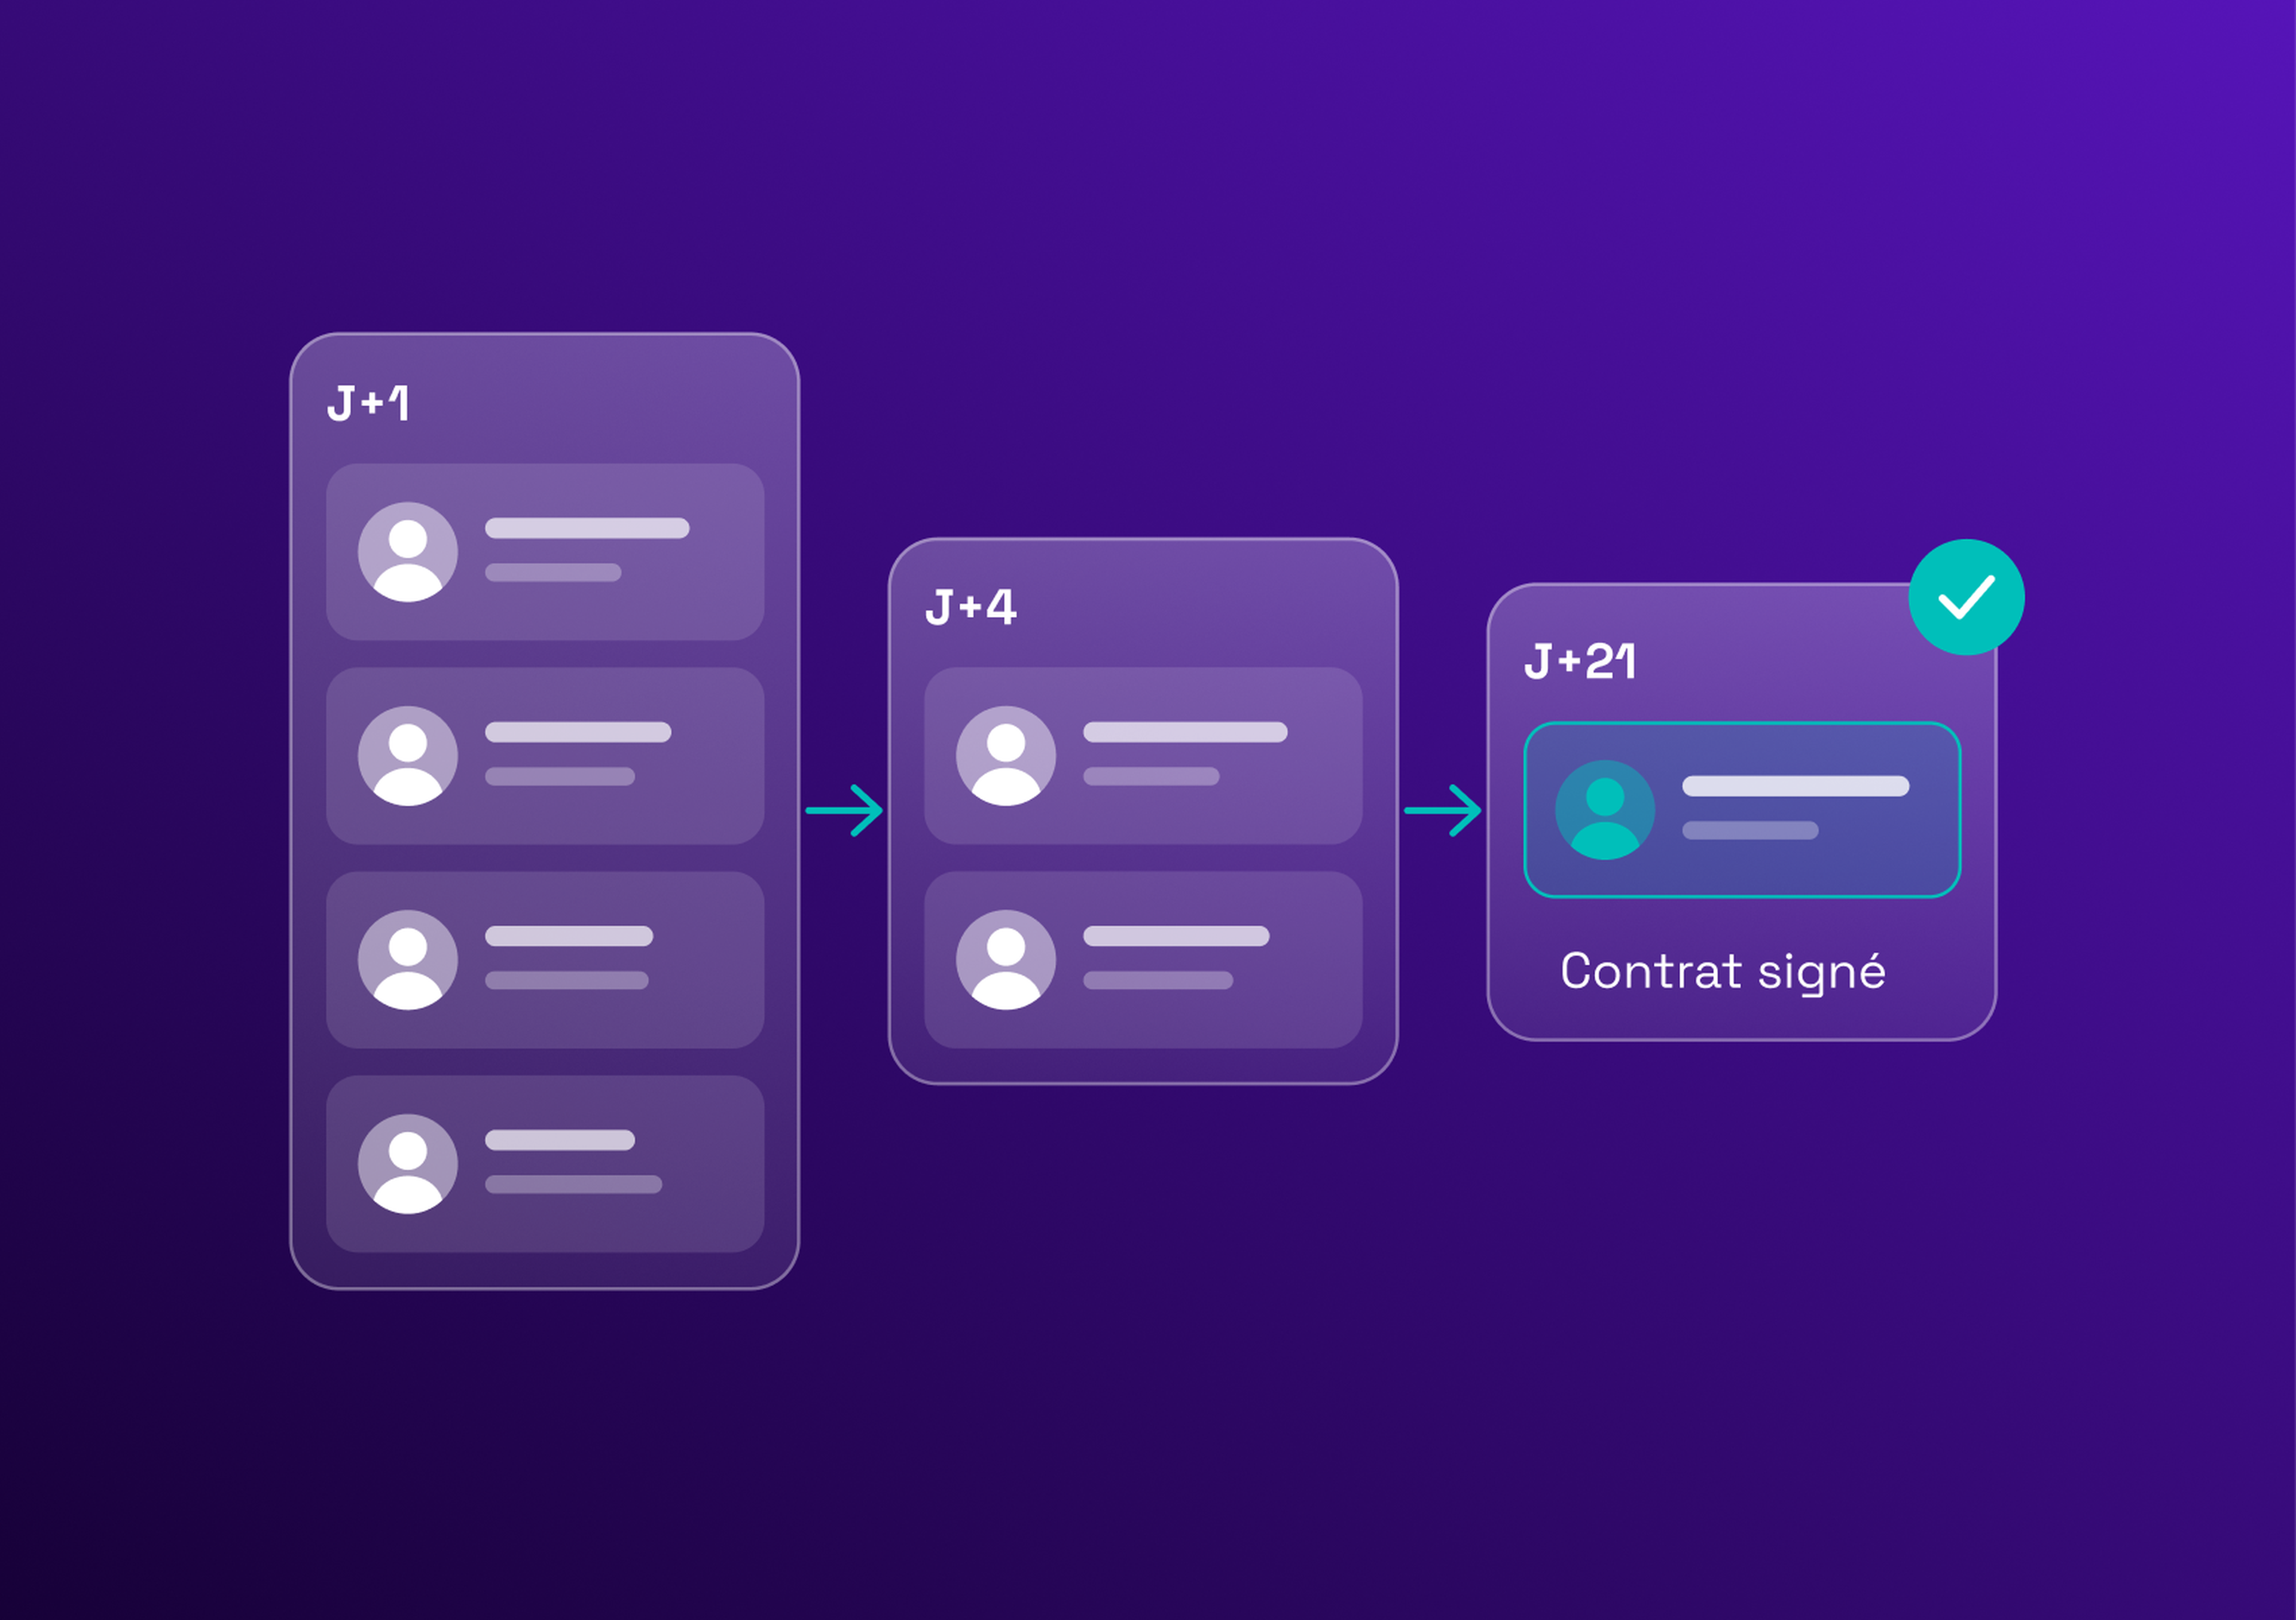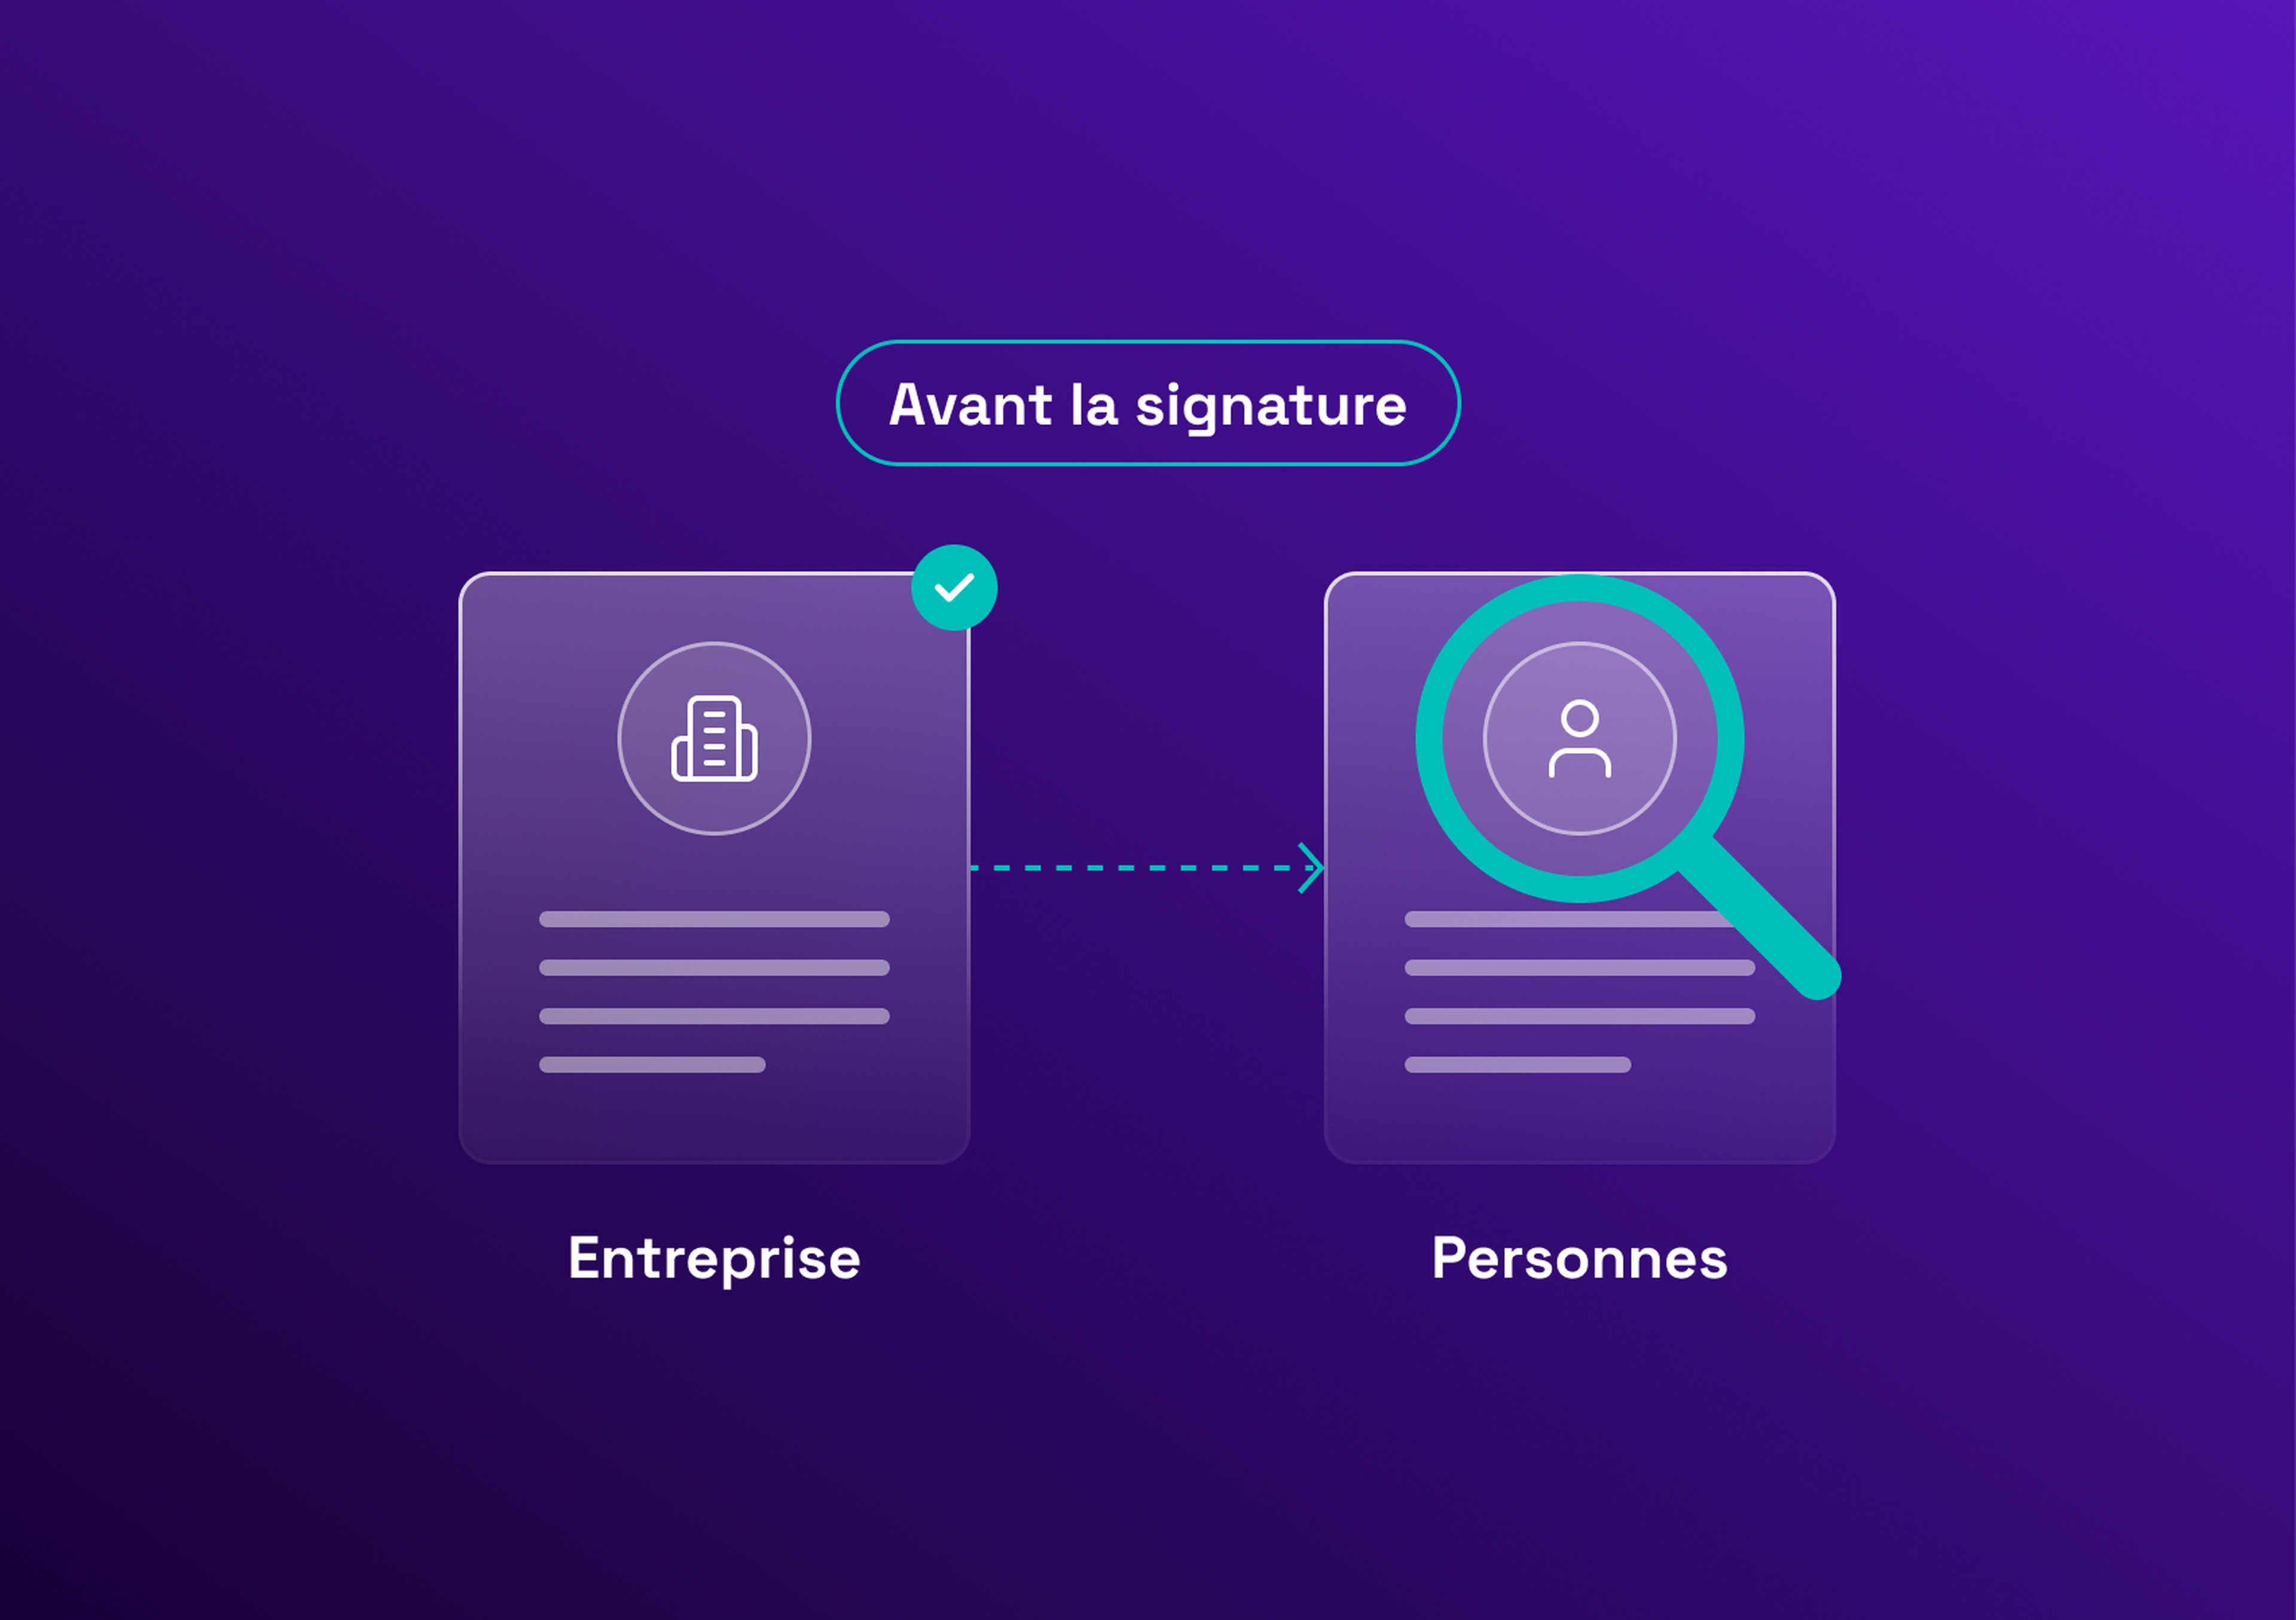
La due diligence fournisseurs, ou vendor due diligence (VDD), est la revue structurée qu'un acheteur mène sur un fournisseur avant de signer : elle vérifie l'entreprise, ses documents et les personnes qu'elle enverra, et elle produit une décision consignée : valider, valider sous conditions ou refuser. Elle a lieu à l'intégration, puis à des déclencheurs fixés. Pour des fournisseurs de conseil, d'IT et d'ingénierie, la revue doit couvrir les personnes qui réalisent le travail autant que l'entreprise, ce que la plupart des guides laissent de côté. Cet article donne une checklist opérationnelle, avec pour chaque contrôle la preuve à demander, un responsable et un signal d'alerte.
Qu'est-ce que la due diligence fournisseurs ?
La due diligence fournisseurs est la revue de l'identité, des finances, de la conformité, de la sécurité et des méthodes de travail d'un fournisseur avant qu'un acheteur s'engage auprès de lui. Son résultat est une décision au dossier : qui a vérifié quoi, sur quelles preuves, et ce qui en a été conclu. Elle répond à une question : peut-on laisser ce fournisseur travailler pour nous, et à quelles conditions ?
Elle se distingue de la gestion continue des risques tiers. La due diligence est la revue d'entrée d'un seul fournisseur. La gestion des risques tiers est le dispositif permanent qui classe les fournisseurs, les surveille et agit quand quelque chose change. La première alimente la seconde, et le guide sur la gestion des risques tiers (TPRM) traite le volet de la surveillance.
Vous cherchez le sens fusions-acquisitions ? En fusions-acquisitions, la vendor due diligence est un rapport que le vendeur commande sur sa propre entreprise avant une cession. Cet article traite du sens achats : examiner un fournisseur auprès duquel on prévoit d'acheter.
Pourquoi les prestataires de services demandent une revue différente
La plupart des guides décrivent la due diligence d'un fournisseur de logiciel. Un prestataire de services est un cas différent, car il envoie des personnes dans votre organisation. Le tableau compare les deux.
| Software vendor | Consulting, IT or engineering supplier | |
|---|---|---|
What you buy | A product and a license | People's time and expertise, or a delivered outcome |
Who has access | The product, often through an integration | Named individuals, on your premises and in your systems |
Where the risk sits | In the product and the vendor's own security | In the company, its subcontractors and each person |
How fast it changes | With each release | With every new consultant and every mission |
L'exposition aux tiers progresse. Le rapport 2026 de Verizon sur les violations de données (Data Breach Investigations Report) a relevé une implication de tiers dans 48 % des violations analysées, contre 30 % dans l'édition précédente. La mesure est large : elle compte aussi bien les logiciels que les prestataires. C'est un rappel que chaque fournisseur est une voie d'accès à votre organisation, et que la revue doit suivre le travail, pas seulement l'entreprise.
Le processus de due diligence fournisseurs en 5 étapes
Le processus de due diligence fournisseurs est court. Sa valeur vient de ce que les mêmes étapes s'appliquent à chaque fois.
Cadrer et classer. Il faut définir ce que le fournisseur fera, à quoi il accédera et à quel point il est critique, puis le placer dans un niveau de risque. Ce niveau décide de la profondeur des étapes suivantes.
Collecter les preuves. La checklist ci-dessous est envoyée, avec la demande de documents plutôt que de déclarations. Chaque contrôle a la preuve qu'il exige.
Les vérifier. Les documents se contrôlent à la source quand c'est possible : le registre, l'organisme émetteur, le résultat du filtrage. La parole d'un fournisseur n'est pas une preuve.
Décider et consigner. Valider, valider sous conditions ou refuser, en notant qui a décidé, sur quelles preuves et quelles conditions s'appliquent. Cette trace est ce qui résiste à un audit.
Fixer les dates de revue. Chaque document reçoit une date d'expiration et chaque dossier une prochaine revue. Un fournisseur validé aujourd'hui ne l'est qu'à la date d'aujourd'hui.
Les bonnes pratiques de due diligence fournisseurs se résument à trois habitudes : une même checklist pour tous les fournisseurs, une profondeur qui suit le niveau de risque, et une décision consignée pour chaque dossier.
Checklist de due diligence fournisseurs : les contrôles sur l'entreprise
Cette checklist de due diligence fournisseurs couvre l'entreprise. Pour chaque contrôle, elle donne la preuve à demander, le responsable et le signal d'alerte qui doit déclencher un examen plus poussé. La profondeur s'adapte au niveau de risque du fournisseur.
| Check | Evidence to request | Owner | Red flag |
|---|---|---|---|
Legal identity and beneficial ownership | Registration extract, ownership chart, identity of beneficial owners | Procurement, legal | Owners cannot be identified |
Financial health | Latest accounts, payment record, credit report | Finance | Sustained losses with no funding plan |
Sanctions and litigation | Sanctions screening result, litigation search | Compliance, legal | A sanctions hit, or unexplained litigation |
Insurance | Certificate of insurance with cover amounts and dates | Procurement, risk | Cover below the risk, or expired |
Tax and social contributions | Dated tax and social contribution certificates | Finance, procurement | Certificates refused or out of date |
Security and data handling | Security certifications, DPA, description of access controls | IT security, data protection | Certificates refused or out of date |
Subcontracting policy | Written policy and list of current subcontractors | Procurement, business owner | Refusal to disclose subcontractors |
Ethics and ESG | Code of conduct, anti-corruption policy, ESG statement | Compliance | No policy, or no answer |
En France, la ligne sur les cotisations sociales correspond à l'attestation de vigilance Urssaf, à demander à la signature puis tous les six mois pour les contrats de 5 000 € HT ou plus.
Ce qui compte comme preuve. Sont acceptés les documents émis par un tiers et datés : un extrait de registre, une attestation d'assureur, un certificat d'organisme de certification, un résultat de filtrage. Ce que le fournisseur écrit lui-même, comme les questionnaires et les politiques, s'accepte avec prudence, et les points clés se confirment à la source. Les engagements oraux et les documents sans date ne sont pas acceptés. Un contrôle sans preuve acceptée est un contrôle ouvert, pas un contrôle réussi.
Le guide pour construire une liste de fournisseurs référencés explique comment le résultat de cette revue devient un référencement.
Les contrôles sur les personnes qui réalisent le travail
Une entreprise peut réussir tous les contrôles ci-dessus et envoyer quand même une personne qui ne devrait pas être sur la mission. Un fournisseur au dossier irréprochable peut par exemple placer un consultant dont le droit au travail expire au milieu de la mission. C'est la section qui manque à la plupart des guides. La due diligence des consultants examine la personne, dans une seconde revue, menée en parallèle du dossier de l'entreprise.
Identité et droit au travail. Preuve : une pièce d'identité et le document de droit au travail qui s'applique dans le pays de la mission. Le fournisseur la fournit, les achats ou les RH la vérifient.
Qualifications. Preuve : des diplômes, certifications ou références qui correspondent au profil du SoW. Un profil qui ne peut pas être étayé ne doit pas être accepté.
Conflits d'intérêts. Preuve : une déclaration signée de tout lien avec vos salariés, vos concurrents ou d'autres fournisseurs. Elle compte surtout pour les rôles qui influencent un achat.
Accès aux systèmes. Preuve : une demande qui nomme les systèmes et le niveau d'accès, validée par le responsable métier et l'IT. L'accès est donné pour la mission et retiré à son terme.
Qui emploie réellement la personne. Preuve : le contrat de travail ou la chaîne contractuelle entre la personne et le fournisseur. C'est ainsi que l'on repère un sous-traitant derrière le fournisseur, ou un statut qui ressemble à un emploi. Le guide sur la mauvaise classification des travailleurs traite les règles par pays, et le guide sur la conformité contractor ce qu'il faut garder pendant la mission.
Quelle profondeur de due diligence pour chaque niveau de risque
Tous les fournisseurs ne méritent pas la même revue. Une due diligence fournisseurs fondée sur le risque adapte la profondeur des preuves au niveau. La matrice de notation se trouve dans le guide sur la gestion des risques tiers et n'est pas reprise ici.
| Tier | Depth of due diligence | What it looks like |
|---|---|---|
High risk | Full review | Documents verified at source, interview, and a review of subcontractors |
Medium risk | Documents verified | Evidence requested and checked, with a short questionnaire |
Low risk | Self-declared | A declaration and a spot check of one or two documents |
Signaux d'alerte : ce qui arrête l'affaire et ce qui peut se corriger
Les signaux d'alerte de la due diligence fournisseurs ne pèsent pas tous pareil. Certains mettent fin à la discussion, d'autres sont des lacunes que le fournisseur peut combler avant la signature.
Rédhibitoires : ne pas signer
Une correspondance avec une liste de sanctions
Un refus de communiquer les sous-traitants
Des documents qui semblent modifiés ou falsifiés
Des bénéficiaires effectifs impossibles à identifier
Une personne en mission dont l'employeur réel ne peut pas être établi
À corriger avant la signature
Une assurance ou des attestations fiscales périmées
Un DPA ou un NDA manquant
Un questionnaire incomplet
Une couverture inférieure au niveau de risque
Aucun responsable nommé pour le dossier du fournisseur
Garder la due diligence à jour après la signature
La due diligence est un instantané : elle doit donc s'accompagner, dès l'intégration, de la liste des déclencheurs d'une nouvelle revue :
Le renouvellement du contrat ou d'une mission
Le changement d'actionnaire du fournisseur
Un nouveau sous-traitant dans la chaîne
Un accès élargi aux systèmes ou aux données
Un incident, comme une violation de données, un litige ou un audit échoué
Entre deux déclencheurs, la date d'expiration de chaque document fait office de calendrier : quand un document expire, le dossier se rouvre.
Erreurs courantes de la due diligence fournisseurs
Envoyer le même questionnaire à tous les fournisseurs, si bien que les fournisseurs à faible risque sont surchargés et ceux à risque élevé sous-contrôlés.
Contrôler l'entreprise mais pas les personnes, ce qui laisse sans revue le risque le plus direct.
Ne garder aucune trace de la décision, si bien que personne ne peut montrer qui a validé le fournisseur ni pourquoi.
Laisser le métier signer avant la fin de la revue, si bien que les constats arrivent trop tard pour compter.
Comment un VMS soutient la due diligence fournisseurs
Un vendor management system ne fait pas la revue à votre place. Il conserve ce qu'elle produit. Selon ce que le site annonce déjà, un logiciel de due diligence fournisseurs de ce type offre un référentiel central des dossiers et documents des fournisseurs, des alertes d'expiration, une piste d'audit pour chaque mission et des liens API avec l'ERP et les outils d'achat, pour que les données du fournisseur ne soient pas ressaisies. Les certifications d'Eleven VMS lui-même (ISO 27001, CyberVadis et EcoVadis) figurent sur son site, et un acheteur qui fait la due diligence d'un fournisseur de plateforme peut les demander comme n'importe quelle autre preuve.
Un logiciel a des limites. Il ne décide pas si un signal d'alerte est rédhibitoire, et il ne remplace pas les contrôles eux-mêmes. Le filtrage, comme celui des sanctions ou de la presse négative, dépend des outils qui y sont connectés.
Rendre la due diligence reproductible
Une checklist n'aide que si chaque fournisseur la suit de la même façon. Pour situer votre propre processus, vous pouvez évaluer votre maturité achats. En amont, le guide pour rédiger un appel d'offres de services montre comment demander aux fournisseurs les bonnes informations dès le départ. Cet article donne des informations générales et ne constitue pas un conseil juridique.
Échangez avec l'un de nos experts pour une démo personnalisée.